
Tamaño y Participación del Mercado de Tokens de Hardware TOTP Basados en Tiempo
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
| Tamaño del Mercado (2027) | 10.97 Mil millones de dólares |
| Tamaño del Mercado (2032) | 17.33 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 9.58 % |
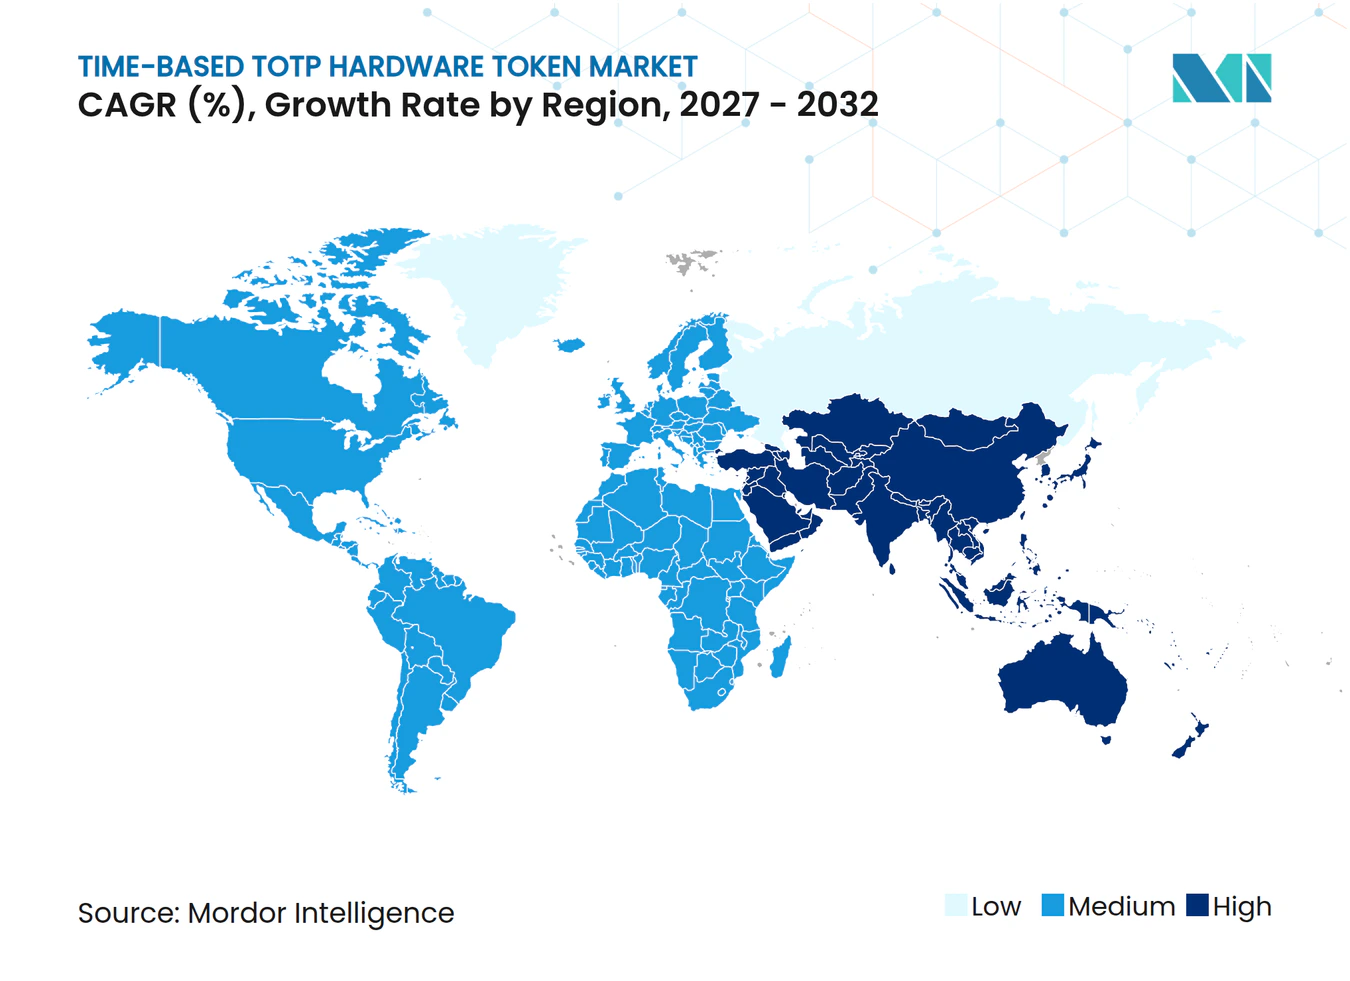
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Tokens de Hardware TOTP Basados en Tiempo por Mordor Intelligence
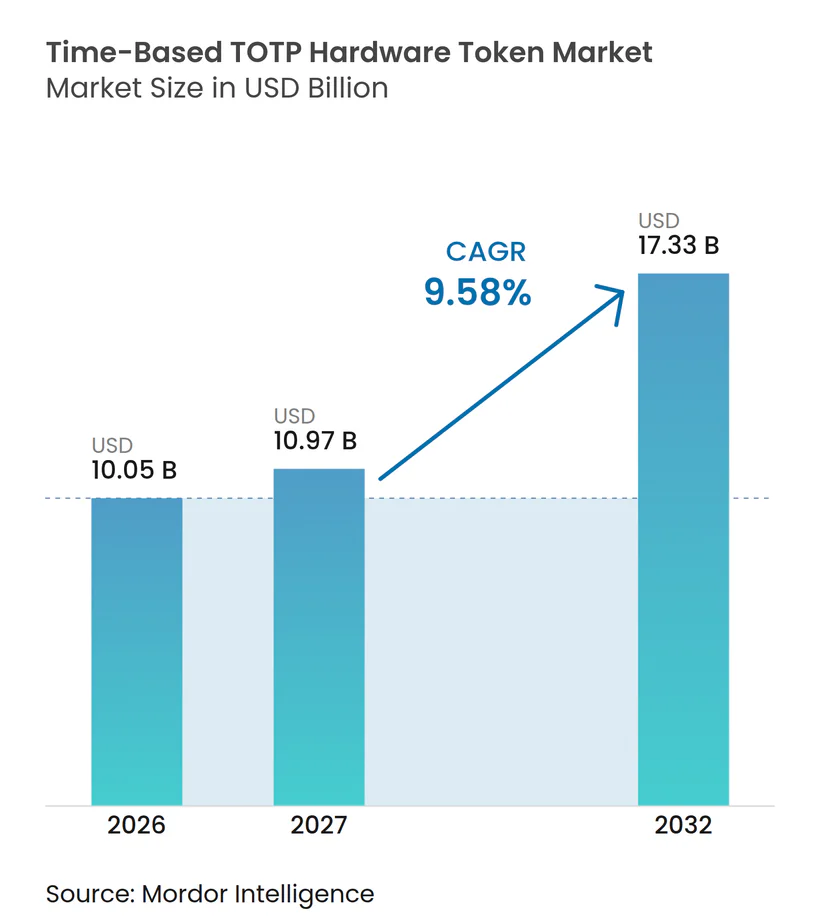
El tamaño del mercado de tokens de hardware TOTP fue valorado en 10,05 mil millones de USD en 2026 y se estima que se expandirá desde 10,97 mil millones de USD en 2027 hasta alcanzar los 17,33 mil millones de USD en 2032, a una CAGR del 9,58% durante el período de pronóstico 2027-2032. Los requisitos regulatorios en los Estados Unidos, Europa, Japón y otras economías asiáticas están dirigiendo a las instituciones hacia una autenticación más sólida para sistemas y transacciones sensibles. El mercado de tokens de hardware TOTP también se beneficia cuando una sola credencial admite tanto sistemas OATH heredados como entornos FIDO2 o WebAuthn más nuevos durante los cambios de plataforma de identidad. Los compradores se centran en tokens que funcionan en entornos de escritorio, móviles, estaciones de trabajo compartidas y con conectividad restringida, en lugar de reemplazar todos los procesos de autenticación existentes a la vez. Los servicios de suscripción y las herramientas de ciclo de vida en la nube están cambiando la adquisición de una compra única de dispositivo hacia una relación operativa continua. Los autenticadores móviles y las claves de acceso de plataforma siguen siendo una limitación, especialmente para los usuarios de menor riesgo, aunque las credenciales de hardware conservan un papel más sólido donde se requiere almacenamiento seguro de claves, auditabilidad o controles de transacciones.
Conclusiones Clave del Informe
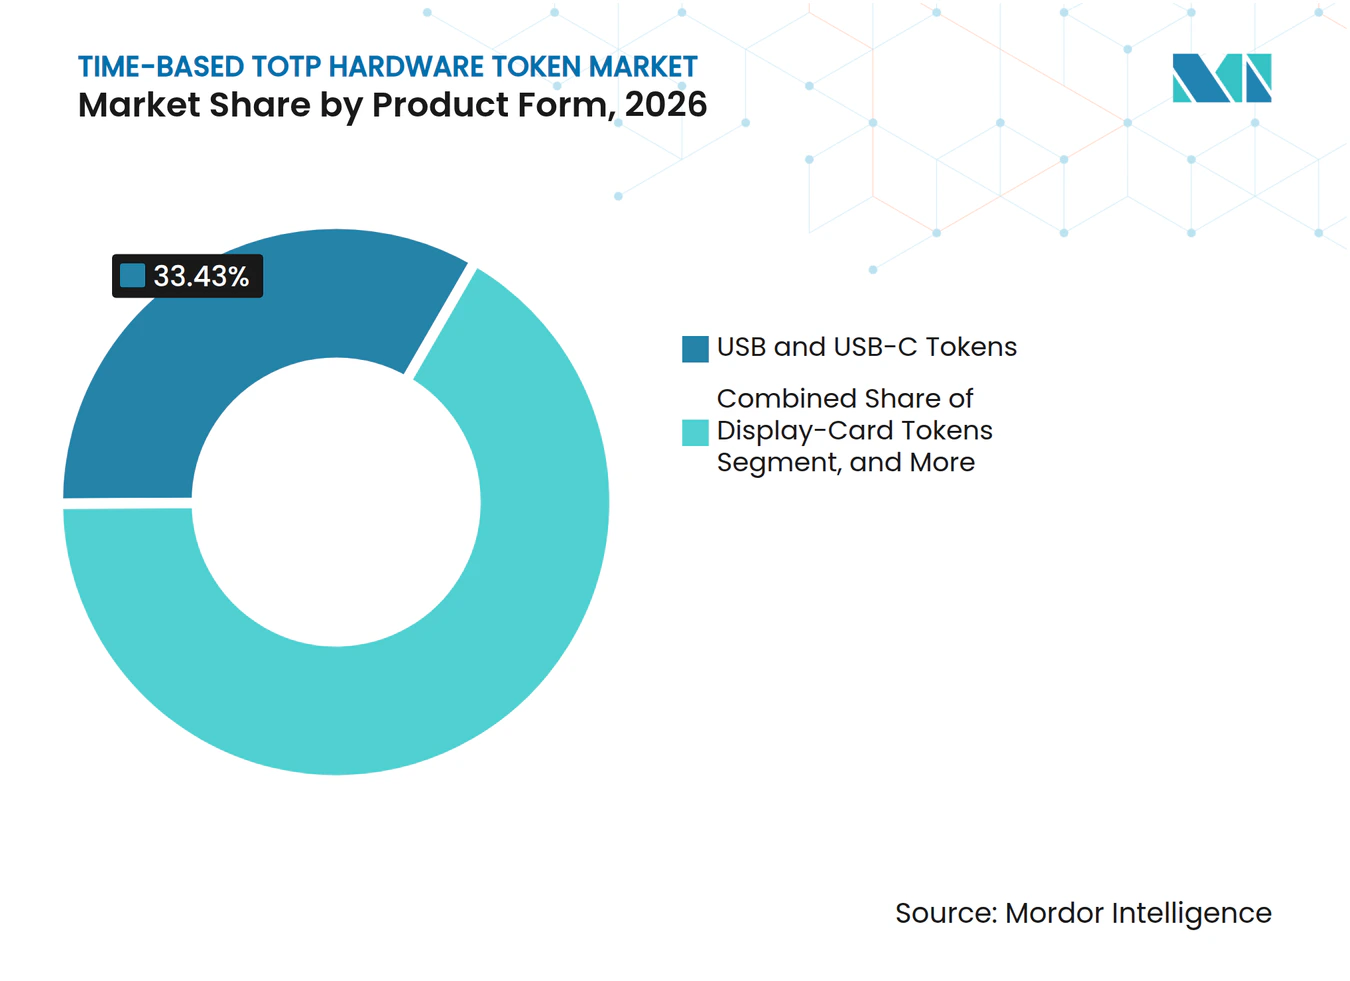
- Por factor de forma del producto, los tokens USB y USB-C lideraron con una participación de ingresos del 33,43% en 2026, mientras que se proyecta que los tokens habilitados para NFC se expandan a una CAGR del 10,58% hasta 2032.
- Por modo de conectividad, los tokens conectados por USB mantuvieron el 32,94% de la participación del mercado de tokens de hardware TOTP en 2026, mientras que se proyecta que los tokens NFC sin contacto se expandan a una CAGR del 10,56% hasta 2032.
- Por función de autenticación, los tokens TOTP basados en tiempo mantuvieron una participación de ingresos del 59,71% en 2026, mientras que se proyecta que la autenticación híbrida TOTP y FIDO2 se expanda a una CAGR del 10,43% hasta 2032.
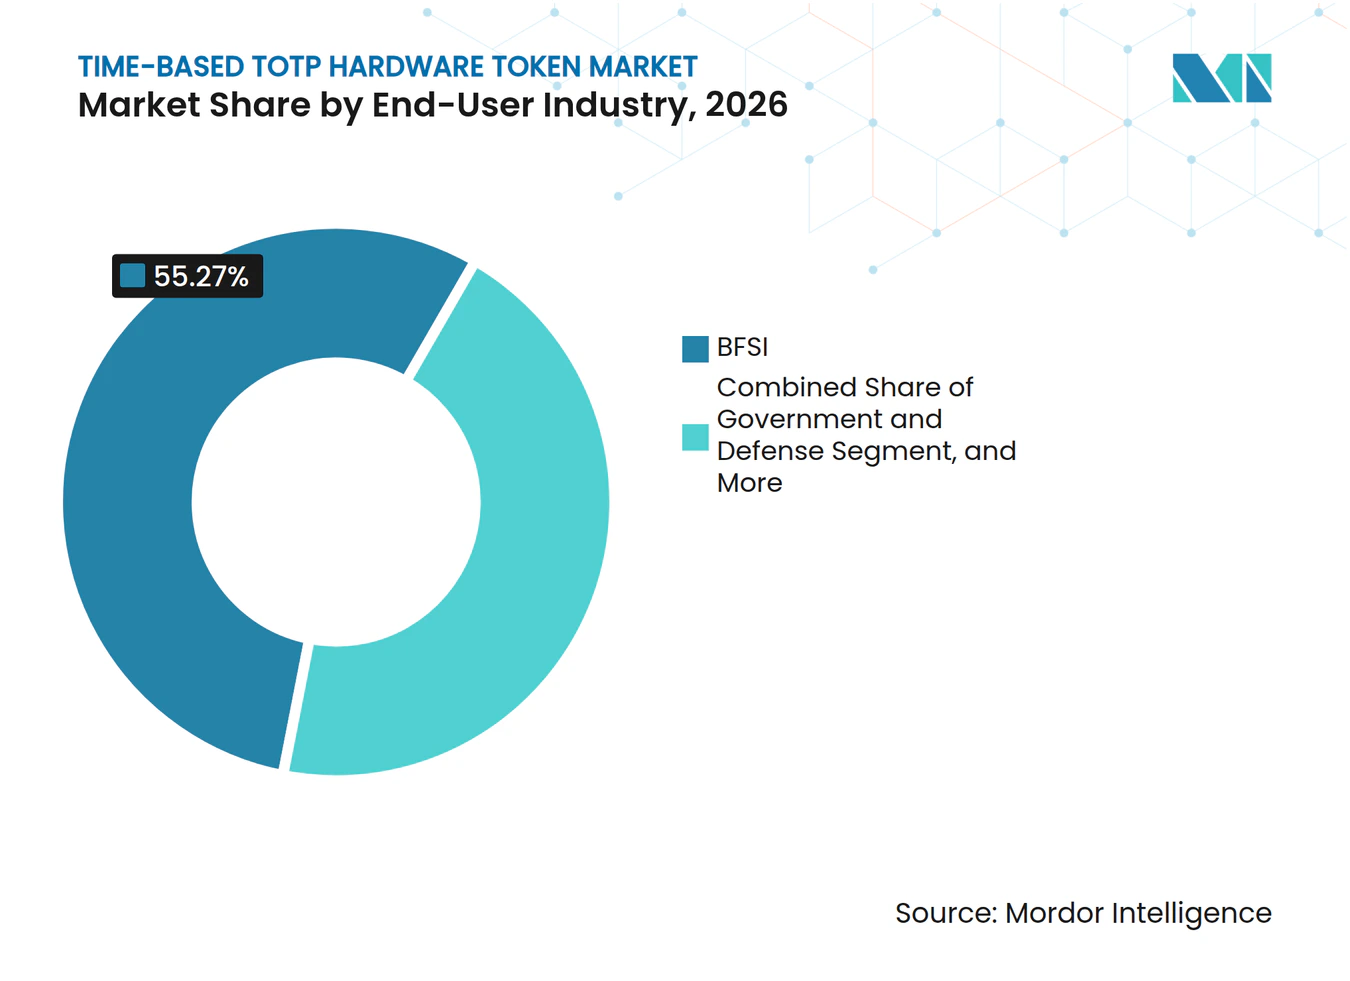
- Por industria del usuario final, BFSI representó el 55,27% de la participación del mercado de tokens de hardware TOTP en 2026, mientras que se proyecta que la atención médica y las ciencias de la vida se expandan a una CAGR del 10,62% hasta 2032.
- Por entorno de implementación, la implementación local mantuvo una participación de ingresos del 63,32% en 2026, mientras que se proyecta que la implementación en la nube se expanda a una CAGR del 10,14% hasta 2032.
- Por geografía, América del Norte mantuvo una participación de ingresos del 38,92% en 2026, mientras que se proyecta que Asia-Pacífico se expanda a una CAGR del 10,72% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Crecientes Requisitos Regulatorios para la Autenticación Sólida del Cliente | +3.5% | Global, con impacto concentrado a corto plazo en Europa, los Estados Unidos y Japón | Corto plazo (≤ 2 años) |
| Mayor Exposición al Robo de Credenciales y la Apropiación de Cuentas | +2.2% | Global, más agudo en los centros financieros de América del Norte, Europa y Asia-Pacífico | Corto plazo (≤ 2 años) |
| Expansión de la Banca Digital, los Pagos Instantáneos y el Comercio Electrónico | +1.5% | Núcleo de Asia-Pacífico, con efectos secundarios en Oriente Medio, América del Sur y África | Mediano plazo (2-4 años) |
| Crecientes Programas de Seguridad de Confianza Cero y Acceso Remoto | +1.0% | América del Norte y Europa, con adopción temprana en el segmento empresarial de Asia-Pacífico | Mediano plazo (2-4 años) |
| Adopción de TOTP de Hardware en Entornos con Espacio de Aire y Conectividad Restringida | +0.6% | Defensa y servicios públicos de América del Norte, e infraestructura crítica europea | Largo plazo (≥ 4 años) |
| Creciente Demanda de Tokens NFC Programables y Multiplataforma | +0.5% | Global, con mayor demanda en la atención médica y el comercio minorista europeos y de Asia-Pacífico | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
Crecientes Requisitos Regulatorios para la Autenticación Sólida del Cliente
La regulación es fundamental para la demanda de tokens de hardware TOTP porque convierte la autenticación más sólida de una mejora de seguridad discrecional en un requisito de cumplimiento. La Autoridad Bancaria Europea exige que los códigos de autenticación estén vinculados a un importe de transacción y un beneficiario específicos bajo sus estándares de autenticación sólida del cliente, lo que aumenta el valor de las credenciales controladas para la actividad de pago de alto riesgo.[1] Las normas europeas de pago planificadas también reconocen la necesidad de una ruta de autenticación alternativa para las personas que no pueden usar teléfonos inteligentes, preservando un papel para el hardware dedicado. La guía de la Asociación de Distribuidores de Valores de Japón identifica las claves de acceso y los métodos basados en PKI como enfoques de referencia para prevenir el acceso no autorizado al comercio en línea. En los Estados Unidos, la propuesta de modificación de la Regla de Seguridad de la HIPAA requeriría autenticación multifactor para el acceso a información de salud protegida electrónica, lo que presiona a los sistemas de salud a evaluar las opciones de implementación antes de que entre en vigor una regla definitiva. Estos requisitos impulsan la demanda en el mercado de tokens de hardware TOTP, ya que un solo dispositivo puede admitir flujos de trabajo regulados mientras los equipos de identidad modernizan su arquitectura de autenticación más amplia.
Mayor Exposición al Robo de Credenciales y la Apropiación de Cuentas
El robo de credenciales sigue siendo una preocupación directa para las organizaciones que protegen cuentas privilegiadas, sistemas de pago y herramientas de administración en la nube. KELA reportó 2.860 millones de credenciales comprometidas en 2025, con servicios de nube empresarial y de autenticación que representaron más del 30% de los datos expuestos en su revisión. eSentire reportó un aumento interanual del 389% en amenazas de compromiso de cuentas basadas en identidad en 2025, lo que indica una presión continua sobre las credenciales de los empleados. Proofpoint encontró que el 59% de las cuentas comprometidas tenían habilitada la autenticación multifactor basada en software en el momento de la brecha, lo que demuestra que la implementación por sí sola no elimina los riesgos de phishing y robo de sesión. Los tokens de hardware pueden almacenar material de clave criptográfica en un dispositivo seguro, proporcionando así un control más sólido para los usuarios objetivo que los códigos reutilizables o los procesos solo de software. El mercado de tokens de hardware TOTP es, por consiguiente, más relevante donde el costo de una cuenta comprometida es materialmente mayor que el costo de la emisión y administración del dispositivo.
Expansión de la Banca Digital, los Pagos Instantáneos y el Comercio Electrónico
La banca digital y los servicios de pago en tiempo real están aumentando el número de eventos de autenticación que requieren controles de riesgo más sólidos. La Interfaz de Pagos Unificados de India procesó más de 13.000 millones de transacciones cada mes a principios de 2026, creando un entorno objetivo grande y atractivo para el fraude de pagos. Mastercard declaró que tiene como objetivo el pago en línea sin contraseña y sin número en toda Asia-Pacífico para 2030, lo que refleja el movimiento hacia la autenticación de pagos resistente al phishing. En los flujos de trabajo regulados, los dispositivos de hardware conservan relevancia cuando los compradores requieren módulos de seguridad validados, controles de posesión física o un método que funcione independientemente de un teléfono inteligente personal. El mercado de tokens de hardware TOTP también sirve a cuentas bancarias de alto valor y acceso administrativo a pagos, donde la población de usuarios es más reducida que la base de clientes minoristas completa. La expansión de los pagos, por lo tanto, amplía el conjunto de roles sensibles al riesgo incluso cuando la autenticación de consumidores de menor riesgo continúa desplazándose hacia las aplicaciones móviles.
Crecientes Programas de Seguridad de Confianza Cero y Acceso Remoto
Los programas de confianza cero están impulsando la demanda de credenciales que proporcionan una mayor garantía en el punto de acceso. Los tokens de hardware FIDO2 admiten la atestación de dispositivos a través del Servicio de Metadatos de la Alianza FIDO, lo que ayuda a una parte que confía a evaluar la credencial y el autenticador utilizados en un flujo de inicio de sesión. La investigación presentada en el Taller ACM 2025 sobre Sistemas Ciberfísicos Seguros y Confiables describió una arquitectura que combinaba tokens FIDO2 vinculados al hardware con validación basada en el borde en entornos de tecnología operativa y control industrial. Este modelo es relevante donde los servicios de identidad a nivel de planta no siempre pueden ser alcanzados, y los equipos de seguridad necesitan un enfoque de autenticación que funcione bajo restricciones de conectividad. Yubico y Delinea anunciaron una integración en 2026 utilizando Tokens de Delegación de Roles para conectar la aprobación humana con la autorización de agentes de inteligencia artificial en entornos empresariales. El mercado de tokens de hardware TOTP puede beneficiarse cuando los programas de confianza cero se extienden desde el inicio de sesión de la fuerza laboral hacia la autorización de alta garantía para acciones administrativas y asistidas por máquinas.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Competencia de las Aplicaciones de Autenticación Móvil y la Biometría | -3.0% | Global, más pronunciado en los mercados de Asia-Pacífico y europeos orientados al consumidor con alta penetración de teléfonos inteligentes | Corto plazo (≤ 2 años) |
| Alto Costo del Ciclo de Vida de Aprovisionamiento, Reemplazo y Revocación | -1.5% | Global, más agudo para las organizaciones del mercado medio y las implementaciones de grandes operaciones de campo | Mediano plazo (2-4 años) |
| Desviación del Reloj TOTP y Fallos de Sincronización de Inscripción | -0.7% | Global, particularmente en implementaciones empresariales grandes y geográficamente distribuidas | Mediano plazo (2-4 años) |
| Trazabilidad de Componentes y Riesgos de Tokens Falsificados en Cadenas de Suministro Distribuidas | -0.4% | Redes de distribución de Asia-Pacífico, América del Sur y África, que afectan la adquisición de nivel medio | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Competencia de las Aplicaciones de Autenticación Móvil y la Biometría
Los autenticadores móviles y las claves de acceso nativas de plataforma son la alternativa más sólida a la emisión masiva de tokens de hardware. Una encuesta de la fuerza laboral de la Alianza FIDO de 2026 encontró que el 32% de las organizaciones encuestadas utilizaban aplicaciones de autenticación móvil, en comparación con el 25% que utilizaba claves de seguridad de hardware. Las claves de acceso FIDO2 nativas de plataforma en iOS y Android también han mejorado la resistencia al phishing para la autenticación basada en software. Muchas organizaciones ahora reservan dispositivos de hardware para cuentas privilegiadas, administradores remotos, transacciones reguladas y usuarios sin acceso confiable a teléfonos inteligentes. Este enfoque reduce la oportunidad de volumen para los programas de hardware de toda la fuerza laboral, al tiempo que aumenta el valor del nivel de implementación restante. El mercado de tokens de hardware TOTP debe, por lo tanto, competir en almacenamiento seguro de claves, cobertura de cumplimiento, soporte multiprotocolo y operación confiable en entornos compartidos o restringidos.
Alto Costo del Ciclo de Vida de Aprovisionamiento, Reemplazo y Revocación
Las credenciales de hardware crean costos operativos más allá del precio pagado por el token. Cada dispositivo requiere inscripción, pruebas, asignación a una identidad, distribución segura, procedimientos de reemplazo y revocación cuando se pierde, daña o ya no es necesario. RSA reportó que el 69% de las organizaciones experimentaron una brecha relacionada con la identidad en los 3 años anteriores y vinculó las debilidades del ciclo de vida con el creciente riesgo de identidad.[2] Yubico amplió YubiKey como Servicio a 175 países y 24 territorios en mayo de 2025, mientras que HID introdujo la Gestión de Claves de Acceso Empresariales en agosto de 2025 para reducir el esfuerzo de aprovisionamiento y gestión. Los servicios de suscripción pueden distribuir los costos iniciales, aunque los cargos recurrentes siguen siendo una preocupación para los compradores de tamaño medio que comparan presupuestos operativos a largo plazo. El mercado de tokens de hardware TOTP tiene más probabilidades de beneficiarse de estos servicios cuando reducen el trabajo manual sin agregar una nueva capa de dependencia del proveedor.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Factor de Forma del Producto:
Los Tokens USB Anclan los Ingresos mientras el NFC Remodela el CrecimientoLos tokens USB y USB-C representaron el 33,43% de los ingresos de 2026, lo que otorga a este factor de forma la mayor participación entre las categorías de productos enumeradas. Su base instalada refleja la integración directa con los sistemas operativos de escritorio, los flujos de trabajo de VPN y las herramientas de gestión de puntos finales. Las organizaciones con aplicaciones heredadas valoran una interfaz física que no requiere rediseñar el proceso de autenticación. Los tokens de tarjeta con pantalla siguen siendo útiles para la confirmación de transacciones en servicios financieros, mientras que los productos llavero continúan sirviendo a los ciclos de reemplazo en organizaciones que aún utilizan programas de tokens establecidos. Los dispositivos híbridos atraen a los compradores que necesitan admitir infraestructura basada en RADIUS mientras se preparan para el acceso basado en FIDO.
Se proyecta que los tokens habilitados para NFC se expandan a una CAGR del 10,58% hasta 2032, la tasa más rápida entre los factores de forma del producto. El tamaño del mercado de tokens de hardware TOTP a nivel de producto se beneficia de los entornos clínicos, minoristas y de campo donde los usuarios no trabajan en un escritorio fijo. Okta introdujo la autenticación NFC para trabajadores de primera línea en acceso anticipado de autoservicio en 2026, admitiendo el inicio de sesión con toque de credencial más PIN en dispositivos Windows. Este enfoque puede funcionar para estaciones de trabajo compartidas donde usar un teléfono personal para cada inicio de sesión es poco práctico, y brinda a los empleadores la opción de alinear el movimiento del usuario, los cambios de turno y las necesidades de acceso con una credencial controlada. El progreso del factor de forma depende de la disponibilidad de lectores, la compatibilidad de los puntos finales y los procesos de inscripción claros para el personal de primera línea.



Por Modo de Conectividad:
La Adopción sin Contacto Avanza frente a los Valores Predeterminados con CableLos tokens conectados por USB representaron el 32,94% de los ingresos de 2026, lo que refleja la presencia establecida de la autenticación empresarial basada en escritorio y portátil. Este modo de conectividad es adecuado para los trabajadores que utilizan computadoras administradas y están familiarizados con las interfaces de VPN o de proveedor de identidad. Los tokens desconectados siguen siendo importantes en las redes con espacio de aire y en los sistemas de servicios financieros que aceptan códigos ingresados manualmente. Los dispositivos habilitados para Bluetooth y los productos de doble interfaz sirven a requisitos más pequeños en entornos de campo con uso intensivo de dispositivos móviles, moldeados por la política, la disponibilidad de dispositivos y la sensibilidad de la cuenta que se protege. El mercado de tokens de hardware TOTP continúa viendo demanda de USB, ya que muchos sistemas empresariales fueron diseñados en torno al acceso de usuarios con cable.
Se proyecta que los tokens NFC sin contacto se expandan a una CAGR del 10,56% hasta 2032. El tamaño del mercado de tokens de hardware TOTP a nivel de conectividad está respaldado por el uso creciente de lectores NFC en la infraestructura de puntos finales y control de acceso. El almacenamiento de claves basado en hardware y la resistencia a los ataques físicos y de software son requisitos importantes en las implementaciones sin contacto de mayor garantía. El enfoque basado en certificación puede distinguir un token sin contacto de una clave de acceso de software en las adquisiciones que requieren claves privadas respaldadas por hardware. La autenticación sin contacto puede reducir la fricción en los dispositivos compartidos, pero requiere una implementación coordinada de lectores, puntos finales compatibles y emisión y recuperación segura de credenciales.
Por Función de Autenticación:
Los Códigos Basados en Tiempo Lideran pero los Modelos Híbridos se AceleranLos tokens TOTP basados en tiempo mantuvieron el 59,71% de los ingresos de la función de autenticación de 2026, convirtiéndolos en el segmento más grande del mercado de tokens de hardware TOTP. El soporte de OATH RFC 6238 en proveedores de identidad, puertas de enlace VPN y servidores RADIUS otorga a los códigos basados en tiempo una base instalada muy amplia. Los dispositivos HOTP basados en eventos siguen siendo relevantes en entornos industriales aislados y con espacio de aire donde la sincronización de tiempo puede no ser confiable. Los productos PIV y de tarjeta inteligente abordan los casos de uso gubernamentales y de defensa donde se requiere identidad basada en certificados, y los compradores también deben considerar los sistemas heredados, las políticas y las habilidades de soporte disponibles. La gran base instalada de TOTP da a los proveedores una razón para preservar la compatibilidad incluso cuando los usuarios buscan alternativas resistentes al phishing.
Se proyecta que la autenticación híbrida TOTP y FIDO2 se expanda a una CAGR del 10,43% hasta 2032. Este segmento del mercado de tokens de hardware TOTP puede apoyar a las organizaciones que necesitan una sola credencial para los servicios OATH más antiguos y las partes que confían en WebAuthn modernas. La investigación de ACM sobre FIDO2 vinculado al hardware y la validación en el borde muestra por qué esta combinación tiene relevancia en entornos de tecnología operativa con conectividad de identidad limitada. Un dispositivo híbrido puede reducir los ciclos de actualización paralelos a medida que una empresa pasa del inicio de sesión basado en códigos a la autenticación resistente al phishing, al tiempo que reduce el número de dispositivos físicos que lleva un empleado. La adopción del segmento depende de si los compradores ven un valor de migración que justifique un token más capaz y el trabajo de ciclo de vida relacionado.
Por Industria del Usuario Final:
BFSI Domina mientras los Mandatos de Atención Médica Impulsan la Próxima Ola de ExpansiónBFSI representó el 55,27% de los ingresos de 2026, la participación líder entre las industrias de usuarios finales. Las instituciones financieras enfrentan un denso conjunto de requisitos en torno a la autenticación de pagos, el acceso privilegiado, la prevención del fraude y la protección del cliente. Las normas bancarias europeas requieren salvaguardas de autenticación sólida del cliente para las transacciones de pago. Los compradores gubernamentales y de defensa utilizan tokens para el acceso privilegiado y la verificación de identidad clasificada, mientras que los equipos de TI empresarial y seguridad en la nube están adoptando dispositivos multiprotocolo para el acceso administrativo. Los usuarios de telecomunicaciones y comercio minorista centran sus implementaciones en las operaciones de red y los sistemas de pago, preservando la importancia de las cuentas reguladas incluso cuando los autenticadores móviles sirven a los usuarios de menor riesgo.
Se proyecta que la atención médica y las ciencias de la vida se expandan a una CAGR del 10,62% hasta 2032, la tasa más alta entre las industrias de usuarios finales. La propuesta de modificación de la Regla de Seguridad de la HIPAA ha renovado la atención a la autenticación multifactor para la protección de la información de salud protegida electrónica. Los sistemas de salud están evaluando la autenticación basada en dispositivos antes de que una regla definitiva pueda crear una ventana de cumplimiento comprimida. OneSpan destacó el Digipass FX1 en 2025 por admitir los requisitos relacionados con HIPAA, NIS2, DORA y GDPR en un solo producto de autenticación. La industria de tokens de hardware TOTP necesitará procesos de aprovisionamiento y recuperación simples y de múltiples marcos si los compradores del sector de atención médica van a extender el acceso de alta garantía más allá de un grupo limitado de administradores.

Por Entorno de Implementación:
La Base Local se Mantiene mientras los Servicios de Ciclo de Vida en la Nube Ganan ParticipaciónLa implementación local representó el 63,32% de los ingresos de 2026, la mayor participación entre los entornos de implementación. Los dominios de Active Directory existentes, los servidores RADIUS y los directorios LDAP a menudo fueron diseñados para la gestión de identidades basada en intranet. Las reglas de residencia de datos, las redes de tecnología operativa con espacio de aire y los mandatos de dispositivos validados también pueden requerir implementación local. Los modelos híbridos introducen la autenticación multifactor gestionada en la nube mientras mantienen los sistemas seleccionados en la infraestructura establecida, y muchos compradores conservarán los componentes locales porque los calendarios de migración de aplicaciones avanzan lentamente. El mercado de tokens de hardware TOTP se beneficia de los productos que pueden funcionar tanto con directorios establecidos como con servicios de identidad en la nube más nuevos.
Se proyecta que la implementación en la nube se expanda a una CAGR del 10,14% hasta 2032. Las plataformas de ciclo de vida en la nube pueden reducir la carga administrativa de emitir, monitorear, reemplazar y revocar dispositivos en fuerzas de trabajo distribuidas. Los proveedores están introduciendo herramientas centralizadas que admiten la emisión y gestión de credenciales sin software de gestión de credenciales local. Estos sistemas están destinados a proporcionar a las organizaciones aprovisionamiento en la nube mientras mantienen el control sobre el material de clave criptográfica, haciendo que la autenticación de hardware sea más accesible para los equipos sin software de gestión de credenciales local. La adopción seguirá dependiendo de la confianza del comprador en el control de datos, la integración con los directorios existentes y el costo de las suscripciones de servicio recurrentes.
Análisis Geográfico
Mercado de Tokens de Hardware TOTP Basados en Tiempo en América del Norte
América del Norte representó el 38,92% de los ingresos de 2026, la mayor participación regional. Los Estados Unidos impulsan la demanda en estas áreas a través de los servicios financieros, la contratación federal, la infraestructura crítica y la atención médica, donde las directrices del NIST y la propuesta de norma HIPAA han incrementado la atención hacia la autenticación resistente al phishing y la autenticación multifactor. Los requisitos del Estándar de Seguridad de Datos de la Industria de Tarjetas de Pago también refuerzan el uso de la autenticación multifactor para el acceso remoto a redes en entornos de pago. Canadá contribuye a la demanda a través de la banca y los programas federales de identidad digital. El sector fintech de México está experimentando una creciente necesidad de protección de cuentas de alto valor.
Mercado de Tokens de Hardware TOTP Basados en Tiempo en EMEA y América del Sur
Europa es el segundo contribuyente regional más importante al mercado de tokens de hardware TOTP. Alemania, el Reino Unido y Francia siguen siendo mercados institucionales clave, ya que sus bancos, entidades críticas y organizaciones públicas enfrentan obligaciones de seguridad en múltiples capas. Las normas de autenticación reforzada de clientes de la EBA, combinadas con los requisitos de NIS2 y de resiliencia operativa digital, fomentan la adopción de credenciales estandarizadas y compatibles con múltiples marcos normativos. Swissbit e Infinigate formaron una asociación de distribución para Alemania y Austria en junio de 2025, citando la demanda de la familia iShield Key en la región.[3]América del Sur utiliza contraseñas de un solo uso por hardware en determinados entornos bancarios para hacer frente a la exposición al intercambio de SIM, mientras que Oriente Medio cuenta con demanda gubernamental y del sector financiero moldeada por estándares nacionales de ciberseguridad, y África se encuentra en una etapa más temprana, a excepción de Sudáfrica, Nigeria y Egipto.
Mercado de Tokens de Hardware TOTP Basados en Tiempo en Asia-Pacífico
Se proyecta que Asia-Pacífico se expanda a una CAGR del 10,72% hasta 2032, la tasa regional más alta en el mercado de tokens de hardware TOTP. Japón emitió directrices de autenticación resistente al phishing en 2026, y el elevado volumen de pagos instantáneos de India impulsa a los bancos a utilizar una autenticación más sólida en los corredores de pago de alto privilegio. Singapur ha respaldado los tokens de hardware para la banca de alta seguridad, mientras que Yubico reportó actividad empresarial en Singapur, India y Japón al ampliar la disponibilidad de sus servicios. Los requisitos de localización de China y la adopción temprana de claves de acceso biométricas en Corea del Sur crean condiciones que hacen de la región Asia-Pacífico un entorno donde la regulación, la escala de pagos y el gasto institucional en ciberseguridad convergen.
Panorama Competitivo
Concentración del Mercado
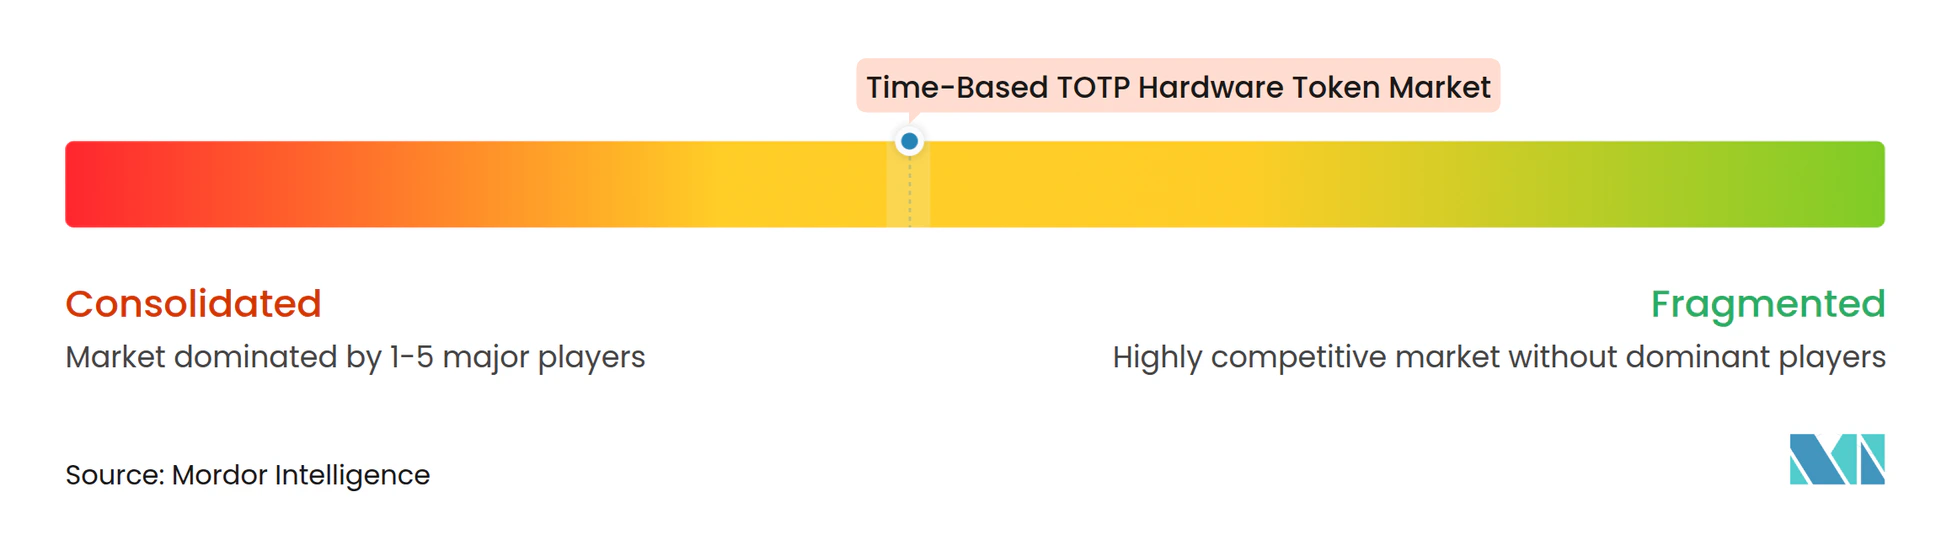
El mercado de tokens de hardware TOTP está moderadamente concentrado en el segmento empresarial, donde Thales, RSA Security, OneSpan, Yubico y HID Global mantienen relaciones de larga data con compradores regulados. Sus carteras incluyen dispositivos validados e integraciones de plataformas de identidad establecidas, mientras que la competencia se centra en el soporte para TOTP, HOTP, FIDO2, PIV y credenciales de acceso físico sin complejidad adicional del dispositivo. Yubico, HID Global y Versasec han enfatizado los servicios de gestión del ciclo de vida para simplificar la implementación y construir relaciones recurrentes con los clientes. Yubico amplió YubiKey como Servicio a 175 países y 24 territorios en mayo de 2025.
La convergencia de productos es un enfoque competitivo destacado en el mercado de tokens de hardware TOTP. Swissbit lanzó iShield Key 2 en mayo de 2025 con certificación FIPS 140-3 Nivel 3 y soporte para NFC, USB-C, USB-A, FIDO2, TOTP, HOTP, PIV e interfaces de acceso físico seleccionadas, combinando una credencial de acceso y una credencial de autenticación en un solo dispositivo. Thales amplió su cartera certificada por FIDO a 36 elementos en 2025 e introdujo una plataforma de inscripción de software como servicio para su cartera de autenticación. Cryptsoft demostró autenticación híbrida poscuántica en abril de 2026 utilizando una implementación ML-DSA-65 y un dongle FEITIAN OpenSK, apuntando a trabajo futuro en credenciales de hardware seguras cuánticamente. Estos movimientos muestran que los proveedores compiten ofreciendo servicios de gestión, soporte de protocolo más amplio y preparación para los requisitos criptográficos en evolución.
El mercado medio sigue siendo un segmento disputado en el mercado de tokens de hardware TOTP porque las organizaciones con 500 a 5.000 usuarios a menudo requieren más de lo que el aprovisionamiento manual puede proporcionar, pero pueden no alcanzar los umbrales de contrato empresarial. FEITIAN, Token2, Protectimus, ID Control e Hypersecu compiten en precios unitarios, flexibilidad de aprovisionamiento de semillas y compatibilidad con RADIUS. La certificación FIDO2 y la verificación de declaraciones de metadatos funcionan cada vez más como requisitos de entrada, y los proveedores sin una cadena de atestación conforme pueden perder el acceso a licitaciones de mayor garantía independientemente del precio del dispositivo. La competencia es activa, pero los proveedores establecidos conservan ventajas en evidencia de cumplimiento, cobertura de soporte y asociaciones de plataformas de identidad.
Líderes de la Industria de Tokens de Hardware TOTP Basados en Tiempo
-
Thales S.A.
-
RSA Security LLC
-
OneSpan Inc.
-
Yubico AB
-
FEITIAN Technologies Co., Ltd.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Tokens de Hardware TOTP Basados en Tiempo Empresas cubiertas en este informe
- Thales S.A.
- RSA Security LLC
- OneSpan Inc.
- Yubico AB
- FEITIAN Technologies Co., Ltd.
- Entrust Corporation
- HID Global Corporation
- Token2 AG
- Protectimus Ltd
- Deepnet Security Limited
- SecureMetric Technology Sdn Bhd
- SurePassID Corp.
- Authenex, Inc.
- Hypersecu Information Systems Inc.
- Perico AS
- SecuTech Solutions
- Nexus Group AB
- ID Control B.V.
- Swissbit AG
- AuthenTrend Technology Co., Ltd.
Desarrollos recientes de la industria en Mercado de Tokens de Hardware TOTP Basados en Tiempo
- Octubre de 2026: Swissbit presentó el iShield Key 2 junto con demostradores funcionales de criptografía poscuántica en it-sa 2026 en Núremberg, confirmando el soporte ampliado para los estándares de acceso físico LEGIC advant y LEGIC neon. La empresa presentó la Plataforma de Evaluación iShield Key PQC a socios seleccionados, señalando una hoja de ruta de producción para productos de autenticación de hardware seguros cuánticamente dentro de su familia de claves de seguridad de múltiples aplicaciones.
- Julio de 2026: Yubico lanzó YubiKey 5.8, extendiendo las claves de acceso respaldadas por hardware desde la autenticación hasta la autorización verificada a través de Tokens de Delegación de Roles, un primitivo criptográfico que vincula criptográficamente la aprobación humana a las operaciones de agentes de inteligencia artificial. Esta versión amplió el mercado direccionable para las claves de seguridad de hardware para incluir casos de uso de gobernanza de inteligencia artificial agéntica en fábricas de software empresarial y canalizaciones de automatización en la nube.
- Abril de 2026: OpenAI y Yubico se asociaron para llevar YubiKeys personalizadas resistentes al phishing a los usuarios de OpenAI, con requisitos obligatorios de clave de hardware para los investigadores a partir del 1 de septiembre de 2026. La asociación representa un respaldo de alta visibilidad de la autenticación de hardware en el sector de investigación de inteligencia artificial y eleva los estándares de credenciales de referencia para las organizaciones que gestionan sistemas de inteligencia artificial de frontera.
- Abril de 2026: Cryptsoft demostró públicamente una prueba de concepto de token de autenticación de criptografía poscuántica híbrida que combina una implementación ML-DSA-65 en Rust con un dongle FEITIAN OpenSK, ofreciendo autenticación de clave de acceso PQC híbrida para el Servidor C KMIP de Cryptsoft. El resultado es la primera integración documentada públicamente a nivel de firmware de ML-DSA estandarizado por el NIST en una plataforma de hardware compatible con FIDO, estableciendo un camino colaborativo hacia productos de tokens de hardware listos para PQC.
Alcance del Informe Global del Mercado de Tokens de Hardware TOTP Basados en Tiempo
El Mercado de Tokens de Hardware TOTP Basados en Tiempo comprende dispositivos de autenticación físicos que generan contraseñas de un solo uso basadas en tiempo (TOTP) utilizando el algoritmo de Contraseña de Un Solo Uso Basada en Tiempo para verificar las identidades de los usuarios y asegurar el acceso a sistemas digitales, aplicaciones, redes e información sensible. Estos tokens generan códigos de autenticación temporales que permanecen válidos durante un período predefinido, proporcionando una capa adicional de seguridad más allá de las contraseñas convencionales y ayudando a las organizaciones a mitigar el acceso no autorizado, el robo de credenciales y los riesgos de seguridad relacionados con la identidad.
El Informe del Mercado de Tokens de Hardware TOTP Basados en Tiempo está Segmentado por Factor de Forma del Producto (Tokens Llavero, Tokens de Tarjeta con Pantalla, Tokens USB y USB-C, Tokens Habilitados para NFC y Tokens de Autenticación de Hardware Híbridos), Modo de Conectividad (Tokens Desconectados, Tokens NFC sin Contacto, Tokens Conectados por USB, Tokens Habilitados para Bluetooth y Tokens de Doble Interfaz), Función de Autenticación (TOTP Basado en Tiempo, HOTP Basado en Eventos, Autenticación Híbrida TOTP y FIDO2, y Autenticación TOTP y PIV o de Tarjeta Inteligente), Industria del Usuario Final (BFSI, Gobierno y Defensa, TI Empresarial y Seguridad en la Nube, Atención Médica y Ciencias de la Vida, Telecomunicaciones, Infraestructura Crítica y Seguridad Industrial, y Comercio Minorista y Comercio Electrónico), Entorno de Implementación (Local, Nube e Híbrido), y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Tokens Llavero |
| Tokens de Tarjeta con Pantalla |
| Tokens USB y USB-C |
| Tokens Habilitados para NFC |
| Tokens de Autenticación de Hardware Híbridos |
| Tokens Desconectados |
| Tokens NFC sin Contacto |
| Tokens Conectados por USB |
| Tokens Habilitados para Bluetooth |
| Tokens de Doble Interfaz |
| TOTP Basado en Tiempo |
| HOTP Basado en Eventos |
| Autenticación Híbrida TOTP y FIDO2 |
| Autenticación TOTP y PIV o de Tarjeta Inteligente |
| BFSI |
| Gobierno y Defensa |
| TI Empresarial y Seguridad en la Nube |
| Atención Médica y Ciencias de la Vida |
| Telecomunicaciones |
| Infraestructura Crítica y Seguridad Industrial |
| Comercio Minorista y Comercio Electrónico |
| Local |
| Nube |
| Híbrido |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| América del Sur | Brasil |
| Argentina | |
| Resto de América del Sur | |
| Europa | Alemania |
| Reino Unido | |
| Francia | |
| Italia | |
| España | |
| Resto de Europa | |
| Asia-Pacífico | China |
| Japón | |
| India | |
| Corea del Sur | |
| Singapur | |
| Australia | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Turquía | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Nigeria | |
| Egipto | |
| Kenia | |
| Resto de África |
| Por Factor de Forma del Producto | Tokens Llavero | |
| Tokens de Tarjeta con Pantalla | ||
| Tokens USB y USB-C | ||
| Tokens Habilitados para NFC | ||
| Tokens de Autenticación de Hardware Híbridos | ||
| Por Modo de Conectividad | Tokens Desconectados | |
| Tokens NFC sin Contacto | ||
| Tokens Conectados por USB | ||
| Tokens Habilitados para Bluetooth | ||
| Tokens de Doble Interfaz | ||
| Por Función de Autenticación | TOTP Basado en Tiempo | |
| HOTP Basado en Eventos | ||
| Autenticación Híbrida TOTP y FIDO2 | ||
| Autenticación TOTP y PIV o de Tarjeta Inteligente | ||
| Por Industria del Usuario Final | BFSI | |
| Gobierno y Defensa | ||
| TI Empresarial y Seguridad en la Nube | ||
| Atención Médica y Ciencias de la Vida | ||
| Telecomunicaciones | ||
| Infraestructura Crítica y Seguridad Industrial | ||
| Comercio Minorista y Comercio Electrónico | ||
| Por Entorno de Implementación | Local | |
| Nube | ||
| Híbrido | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| España | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Singapur | ||
| Australia | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Turquía | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Egipto | ||
| Kenia | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de tokens de hardware TOTP?
El mercado de tokens de hardware TOTP está valorado en 10,05 mil millones de USD en 2026 y se proyecta que alcance los 17,33 mil millones de USD en 2032 a una CAGR del 9,58%.
¿Qué factor de forma del producto lidera la demanda de tokens de hardware TOTP?
Los tokens USB y USB-C lideran con el 33,43% de los ingresos de 2026 porque se integran directamente con los puntos finales empresariales administrados y los flujos de trabajo de VPN.
¿Por qué los tokens de hardware habilitados para NFC están ganando adopción?
Se proyecta que los tokens habilitados para NFC se expandan a una CAGR del 10,58% hasta 2032 porque se adaptan a entornos clínicos, minoristas y de campo con estaciones de trabajo compartidas o sin escritorio.
¿Qué sector de usuarios finales utiliza más tokens de hardware TOTP?
BFSI representó el 55,27% de los ingresos de 2026, respaldado por los requisitos de seguridad de pagos, acceso privilegiado y control del fraude.
¿Qué región se espera que se expanda más rápido en dispositivos de autenticación de hardware?
Se proyecta que Asia-Pacífico se expanda a una CAGR del 10,72% hasta 2032, respaldado por la regulación bancaria, la actividad de pagos y la inversión en ciberseguridad.
¿Cómo se comparan los tokens de hardware con los autenticadores móviles?
Los dispositivos de hardware siguen siendo más relevantes para los casos de uso regulados, privilegiados y con conectividad restringida, mientras que los autenticadores móviles se utilizan ampliamente para el acceso de la fuerza laboral de menor riesgo.