
Marktgröße und Marktanteil für zeitbasierte TOTP-Hardware-Token
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 10.97 Milliarden US-Dollar |
| Marktgröße (2032) | 17.33 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 9.58 % |
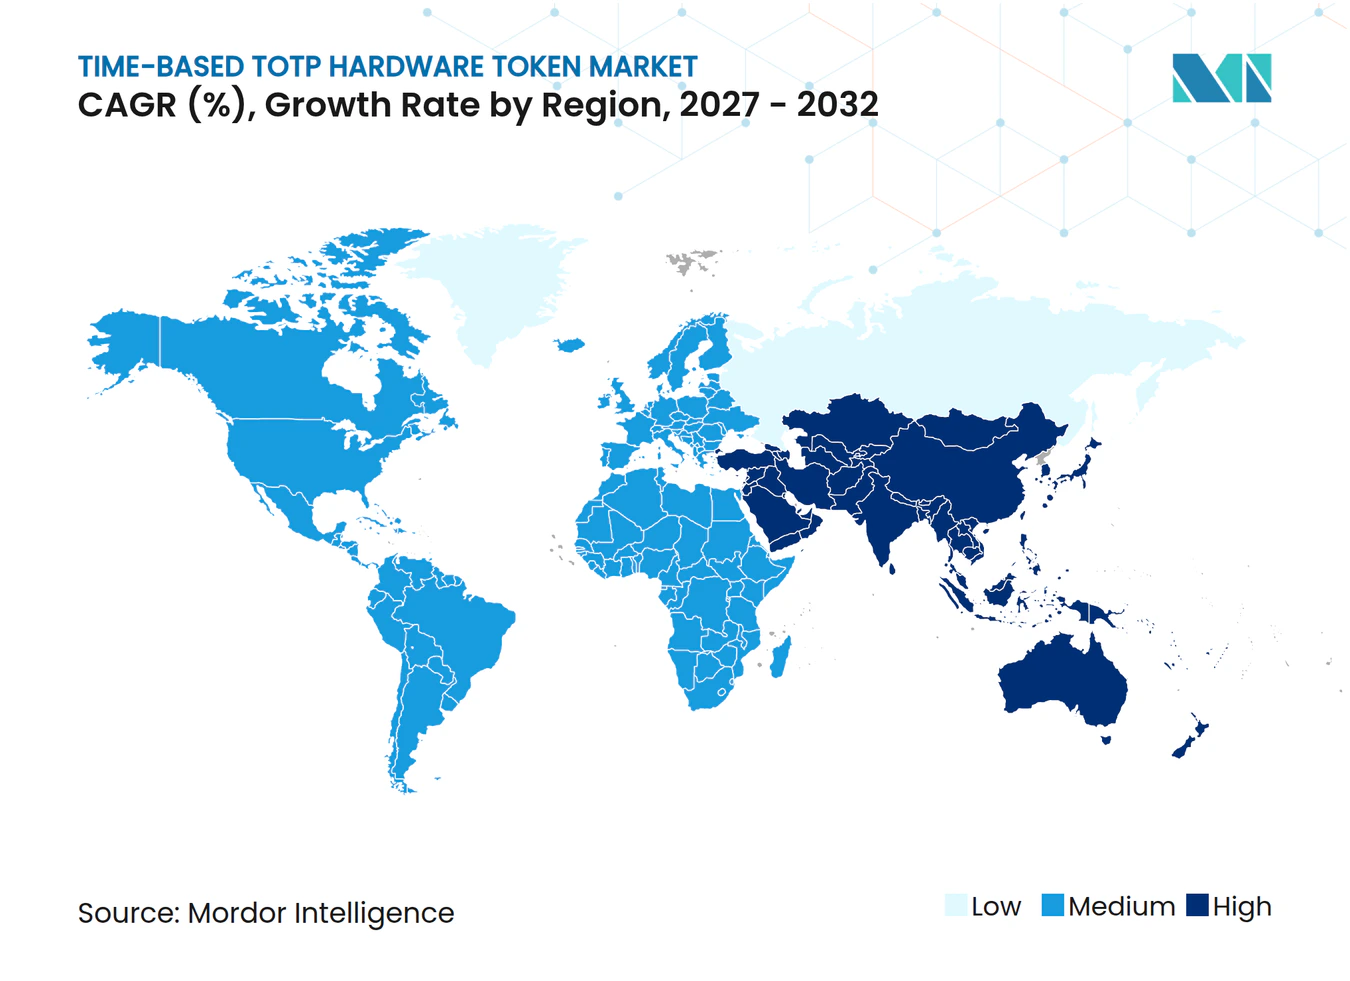
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für zeitbasierte TOTP-Hardware-Token von Mordor Intelligence
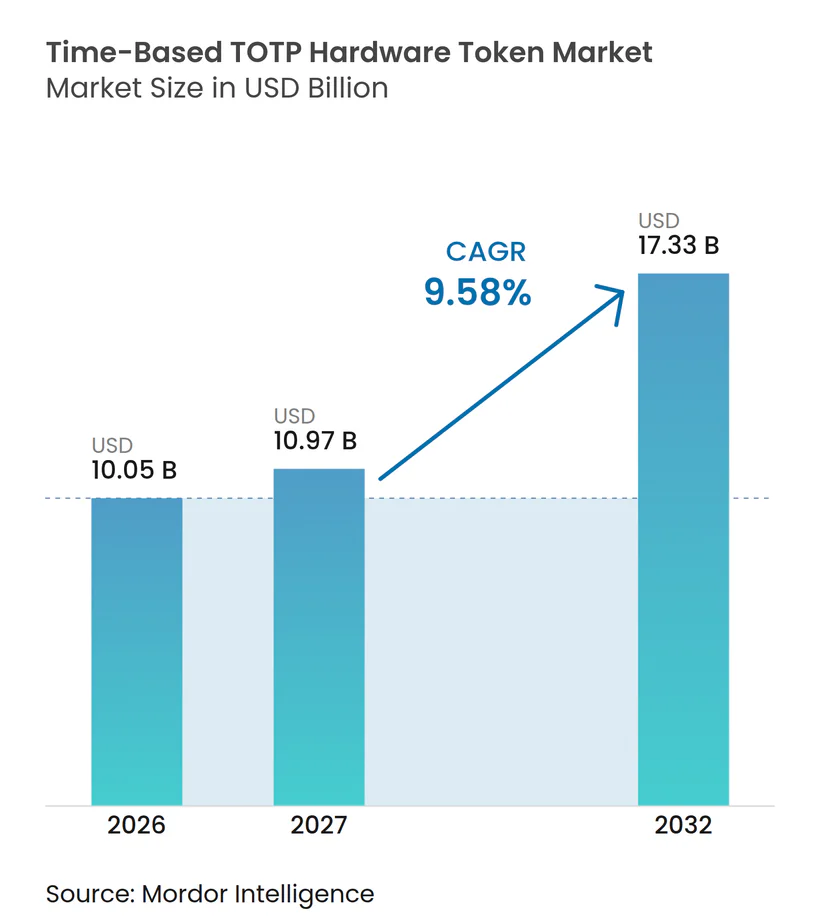
Die Marktgröße für TOTP-Hardware-Token wurde 2026 auf 10,05 Milliarden USD geschätzt und soll von 10,97 Milliarden USD im Jahr 2027 auf 17,33 Milliarden USD bis 2032 wachsen, bei einer CAGR von 9,58 % während des Prognosezeitraums 2027–2032. Regulatorische Anforderungen in den Vereinigten Staaten, Europa, Japan und anderen asiatischen Volkswirtschaften lenken Institutionen hin zu stärkerer Authentifizierung für sensible Systeme und Transaktionen. Der TOTP-Hardware-Token-Markt profitiert auch dann, wenn eine einzige Zugangsberechtigung sowohl ältere OATH-Systeme als auch neuere FIDO2- oder WebAuthn-Umgebungen während Identitätsplattformwechseln unterstützt. Käufer konzentrieren sich auf Token, die über Desktop-, Mobil-, gemeinsam genutzte Arbeitsplatz- und eingeschränkte Konnektivitätsumgebungen hinweg funktionieren, anstatt jeden bestehenden Authentifizierungsprozess auf einmal zu ersetzen. Abonnementdienste und Cloud-Lifecycle-Tools verändern die Beschaffung von einem einmaligen Gerätekauf hin zu einer laufenden Betriebsbeziehung. Mobile Authentifikatoren und Plattform-Passkeys bleiben eine Einschränkung, insbesondere für Nutzer mit geringerem Risiko, obwohl Hardware-Zugangsdaten eine stärkere Rolle behalten, wo sichere Schlüsselspeicherung, Prüfbarkeit oder Transaktionskontrollen erforderlich sind.
Wichtigste Erkenntnisse des Berichts
- Nach Produktformfaktor führten USB- und USB-C-Token mit einem Umsatzanteil von 33,43 % im Jahr 2026, während NFC-fähige Token bis 2032 voraussichtlich mit einer CAGR von 10,58 % wachsen werden.
- Nach Konnektivitätsmodus hielten USB-verbundene Token 2026 einen Marktanteil von 32,94 % am TOTP-Hardware-Token-Markt, während kontaktlose NFC-Token bis 2032 voraussichtlich mit einer CAGR von 10,56 % wachsen werden.
- Nach Authentifizierungsfunktion hielten zeitbasierte TOTP-Token 2026 einen Umsatzanteil von 59,71 %, während TOTP- und FIDO2-Hybrid-Authentifizierung bis 2032 voraussichtlich mit einer CAGR von 10,43 % wachsen wird.
- Nach Endnutzerbranche entfiel auf BFSI 2026 ein Marktanteil von 55,27 % am TOTP-Hardware-Token-Markt, während das Gesundheitswesen und die Biowissenschaften bis 2032 voraussichtlich mit einer CAGR von 10,62 % wachsen werden.
- Nach Bereitstellungsumgebung hielt die On-Premise-Bereitstellung 2026 einen Umsatzanteil von 63,32 %, während die Cloud-Bereitstellung bis 2032 voraussichtlich mit einer CAGR von 10,14 % wachsen wird.
- Nach Geografie hielt Nordamerika 2026 einen Umsatzanteil von 38,92 %, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einer CAGR von 10,72 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Steigende regulatorische Anforderungen an eine starke Kundenauthentifizierung | +3.5% | Global, mit konzentrierter kurzfristiger Auswirkung in Europa, den Vereinigten Staaten und Japan | Kurzfristig (≤ 2 Jahre) |
| Zunehmende Gefährdung durch Zugangsdatendiebstahl und Kontoübernahme | +2.2% | Global, am stärksten ausgeprägt in nordamerikanischen, europäischen und asiatisch-pazifischen Finanzzentren | Kurzfristig (≤ 2 Jahre) |
| Expansion des digitalen Bankwesens, von Sofortzahlungen und E-Commerce | +1.5% | Asiatisch-pazifischer Raum als Kern, mit Ausstrahlungseffekten auf den Nahen Osten, Südamerika und Afrika | Mittelfristig (2–4 Jahre) |
| Wachsende Zero-Trust- und Fernzugriffs-Sicherheitsprogramme | +1.0% | Nordamerika und Europa, mit früher Einführung im asiatisch-pazifischen Unternehmenssegment | Mittelfristig (2–4 Jahre) |
| Einführung von Hardware-TOTP in luftgespaltenen und konnektivittsbeschränkten Umgebungen | +0.6% | Nordamerikanische Verteidigungs- und Versorgungsunternehmen sowie europäische kritische Infrastruktur | Langfristig (≥ 4 Jahre) |
| Steigende Nachfrage nach NFC-programmierbaren und Multi-Plattform-Token | +0.5% | Global, mit stärkster Nachfrage im europäischen und asiatisch-pazifischen Gesundheitswesen und Einzelhandel | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Steigende regulatorische Anforderungen an eine starke Kundenauthentifizierung
Regulierung ist zentral für die Nachfrage nach TOTP-Hardware-Token, da sie stärkere Authentifizierung von einem freiwilligen Sicherheits-Upgrade zu einer Compliance-Anforderung macht. Die Europäische Bankenaufsichtsbehörde verlangt, dass Authentifizierungscodes im Rahmen ihrer Standards für starke Kundenauthentifizierung mit einem bestimmten Transaktionsbetrag und Zahlungsempfänger verknüpft werden, was den Wert kontrollierter Zugangsdaten für risikoreiche Zahlungsaktivitäten erhöht.[1] Die geplanten europäischen Zahlungsregeln erkennen auch die Notwendigkeit einer alternativen Authentifizierungsroute für Personen an, die keine Smartphones nutzen können, und bewahren so eine Rolle für dedizierte Hardware. Die Leitlinien der Japan Securities Dealers Association identifizieren Passkeys und PKI-basierte Methoden als Referenzansätze zur Verhinderung unbefugten Zugriffs auf den Online-Handel. In den Vereinigten Staaten würde die vorgeschlagene HIPAA-Sicherheitsregel eine Mehrfaktor-Authentifizierung für den Zugriff auf elektronisch geschützte Gesundheitsinformationen vorschreiben und Gesundheitssysteme unter Druck setzen, Bereitstellungsoptionen zu bewerten, bevor eine endgültige Regel in Kraft tritt. Diese Anforderungen treiben die Nachfrage im TOTP-Hardware-Token-Markt an, da ein einzelnes Gerät regulierte Arbeitsabläufe unterstützen kann, während Identitätsteams ihre breitere Authentifizierungsarchitektur modernisieren.
Zunehmende Gefährdung durch Zugangsdatendiebstahl und Kontoübernahme
Zugangsdatendiebstahl bleibt ein direktes Anliegen für Organisationen, die privilegierte Konten, Zahlungssysteme und Cloud-Verwaltungstools schützen. KELA meldete 2025 2,86 Milliarden kompromittierte Zugangsdaten, wobei geschäftliche Cloud- und Authentifizierungsdienste mehr als 30 % der in seiner Überprüfung offengelegten Daten ausmachten. eSentire meldete 2025 einen Anstieg von 389 % gegenüber dem Vorjahr bei identitätsbasierten Kontoübernahme-Bedrohungen, was auf anhaltenden Druck auf Mitarbeiterzugangsdaten hinweist. Proofpoint stellte fest, dass 59 % der kompromittierten Konten zum Zeitpunkt des Verstoßes softwarebasierte MFA aktiviert hatten, was zeigt, dass die Bereitstellung allein keine Phishing- und Sitzungsdiebstahlrisiken beseitigt. Hardware-Token können kryptografisches Schlüsselmaterial in einem sicheren Gerät speichern und bieten damit für gezielte Nutzer eine stärkere Kontrolle als wiederverwendbare Codes oder rein softwarebasierte Prozesse. Der TOTP-Hardware-Token-Markt ist daher am relevantesten, wo die Kosten eines kompromittierten Kontos materiell höher sind als die Kosten der Geräteausgabe und -verwaltung.
Expansion des digitalen Bankwesens, von Sofortzahlungen und E-Commerce
Digitales Bankwesen und Echtzeit-Zahlungsdienste erhöhen die Anzahl der Authentifizierungsereignisse, die stärkere Risikokontrollen erfordern. Indiens Unified Payments Interface verarbeitete Anfang 2026 mehr als 13 Milliarden Transaktionen pro Monat und schuf damit ein großes und attraktives Zielumfeld für Zahlungsbetrug. Mastercard erklärte, dass es bis 2030 einen passwort- und nummernfreien Online-Checkout im asiatisch-pazifischen Raum anstrebt, was die Bewegung hin zu phishing-resistenter Zahlungsauthentifizierung widerspiegelt. In regulierten Arbeitsabläufen behalten Hardware-Geräte ihre Relevanz, wenn Käufer validierte Sicherheitsmodule, physische Besitzkontrollen oder eine Methode benötigen, die unabhängig von einem persönlichen Smartphone funktioniert. Der TOTP-Hardware-Token-Markt bedient auch hochwertige Bankkonten und administrativen Zahlungszugang, wo die Nutzerpopulation enger ist als die gesamte Privatkunden-Basis. Die Zahlungsexpansion vergrößert daher den Pool risikosensitiver Rollen, auch wenn die Authentifizierung von Verbrauchern mit geringerem Risiko weiterhin zu mobilen Anwendungen verlagert wird.
Wachsende Zero-Trust- und Fernzugriffs-Sicherheitsprogramme
Zero-Trust-Programme treiben die Nachfrage nach Zugangsdaten an, die am Zugangspunkt eine stärkere Sicherheit bieten. FIDO2-Hardware-Token unterstützen die Gerätebescheinigung über den FIDO Alliance Metadata Service, der einer vertrauenden Partei hilft, die bei einem Anmeldevorgang verwendeten Zugangsdaten und den Authentifikator zu bewerten. Auf dem ACM Workshop on Secure and Trustworthy Cyber-Physical Systems 2025 vorgestellte Forschungsarbeiten beschrieben eine Architektur, die FIDO2-hardware-gebundene Token mit edge-basierter Validierung in Betriebstechnologie- und industriellen Steuerungsumgebungen kombinierte. Dieses Modell ist relevant, wo Identitätsdienste auf Anlagenebene nicht immer erreichbar sind und Sicherheitsteams einen Authentifizierungsansatz benötigen, der unter Konnektivitätsbeschränkungen funktioniert. Yubico und Delinea kündigten 2026 eine Integration mit Role Delegation Tokens an, um menschliche Genehmigung mit KI-Agenten-Autorisierung in Unternehmensumgebungen zu verbinden. Der TOTP-Hardware-Token-Markt kann profitieren, wenn Zero-Trust-Programme sich von der Mitarbeiteranmeldung hin zu hochsicherer Autorisierung für administrative und maschinengestützte Aktionen ausweiten.
Analyse der Hemmniswirkung*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Wettbewerb durch mobile Authentifikator-Anwendungen und Biometrie | -3.0% | Global, am stärksten ausgeprägt in verbraucherorientierten asiatisch-pazifischen und europäischen Märkten mit hoher Smartphone-Durchdringung | Kurzfristig (≤ 2 Jahre) |
| Hohe Lebenszykluskosten für Bereitstellung, Austausch und Widerruf | -1.5% | Global, am stärksten für mittelständische Organisationen und große Außendienstbereitstellungen | Mittelfristig (2–4 Jahre) |
| TOTP-Uhrendrift und Registrierungssynchronisierungsfehler | -0.7% | Global, insbesondere in großen Unternehmens- und geografisch verteilten Bereitstellungen | Mittelfristig (2–4 Jahre) |
| Komponentennachverfolgbarkeit und Risiken durch gefälschte Token in verteilten Lieferketten | -0.4% | Vertriebsnetzwerke im asiatisch-pazifischen Raum, Südamerika und Afrika, die die mittlere Beschaffungsebene betreffen | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Wettbewerb durch mobile Authentifikator-Anwendungen und Biometrie
Mobile Authentifikatoren und plattformeigene Passkeys sind die stärkste Alternative zur breiten Ausgabe von Hardware-Token. Eine FIDO Alliance-Belegschaftsumfrage aus dem Jahr 2026 ergab, dass 32 % der befragten Organisationen mobile Authentifikator-Anwendungen nutzten, verglichen mit 25 %, die Hardware-Sicherheitsschlüssel verwendeten. Plattformeigene FIDO2-Passkeys auf iOS und Android haben auch die Phishing-Resistenz für softwarebasierte Authentifizierung verbessert. Viele Organisationen reservieren Hardware-Geräte nun für privilegierte Konten, Remote-Administratoren, regulierte Transaktionen und Nutzer ohne zuverlässigen Smartphone-Zugang. Dieser Ansatz verengt die Volumenchance für unternehmensweite Hardware-Programme, während er den Wert der verbleibenden Bereitstellungsebene erhöht. Der TOTP-Hardware-Token-Markt muss daher bei sicherer Schlüsselspeicherung, Compliance-Abdeckung, Multi-Protokoll-Unterstützung und zuverlässigem Betrieb in gemeinsam genutzten oder eingeschränkten Umgebungen punkten.
Hohe Lebenszykluskosten für Bereitstellung, Austausch und Widerruf
Hardware-Zugangsdaten verursachen Betriebskosten über den Kaufpreis des Tokens hinaus. Jedes Gerät erfordert Registrierung, Tests, Zuweisung zu einer Identität, sichere Verteilung, Austauschverfahren und Widerruf, wenn es verloren geht, beschädigt wird oder nicht mehr benötigt wird. RSA berichtete, dass 69 % der Organisationen in den vorangegangenen 3 Jahren einen identitätsbezogenen Verstoß erlebt hatten, und verknüpfte Lebenszyklusmängel mit wachsendem Identitätsrisiko.[2] Yubico erweiterte YubiKey as a Service im Mai 2025 auf 175 Länder und 24 Territorien, während HID im August 2025 Enterprise Passkey Management einführte, um den Bereitstellungs- und Verwaltungsaufwand zu reduzieren. Abonnementdienste können die Anfangskosten verteilen, obwohl wiederkehrende Gebühren für mittelgroße Käufer, die langfristige Betriebsbudgets vergleichen, ein Anliegen bleiben. Der TOTP-Hardware-Token-Markt profitiert eher von diesen Diensten, wenn sie manuelle Arbeit reduzieren, ohne eine neue Ebene der Anbieterabhängigkeit hinzuzufügen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Produktformfaktor:
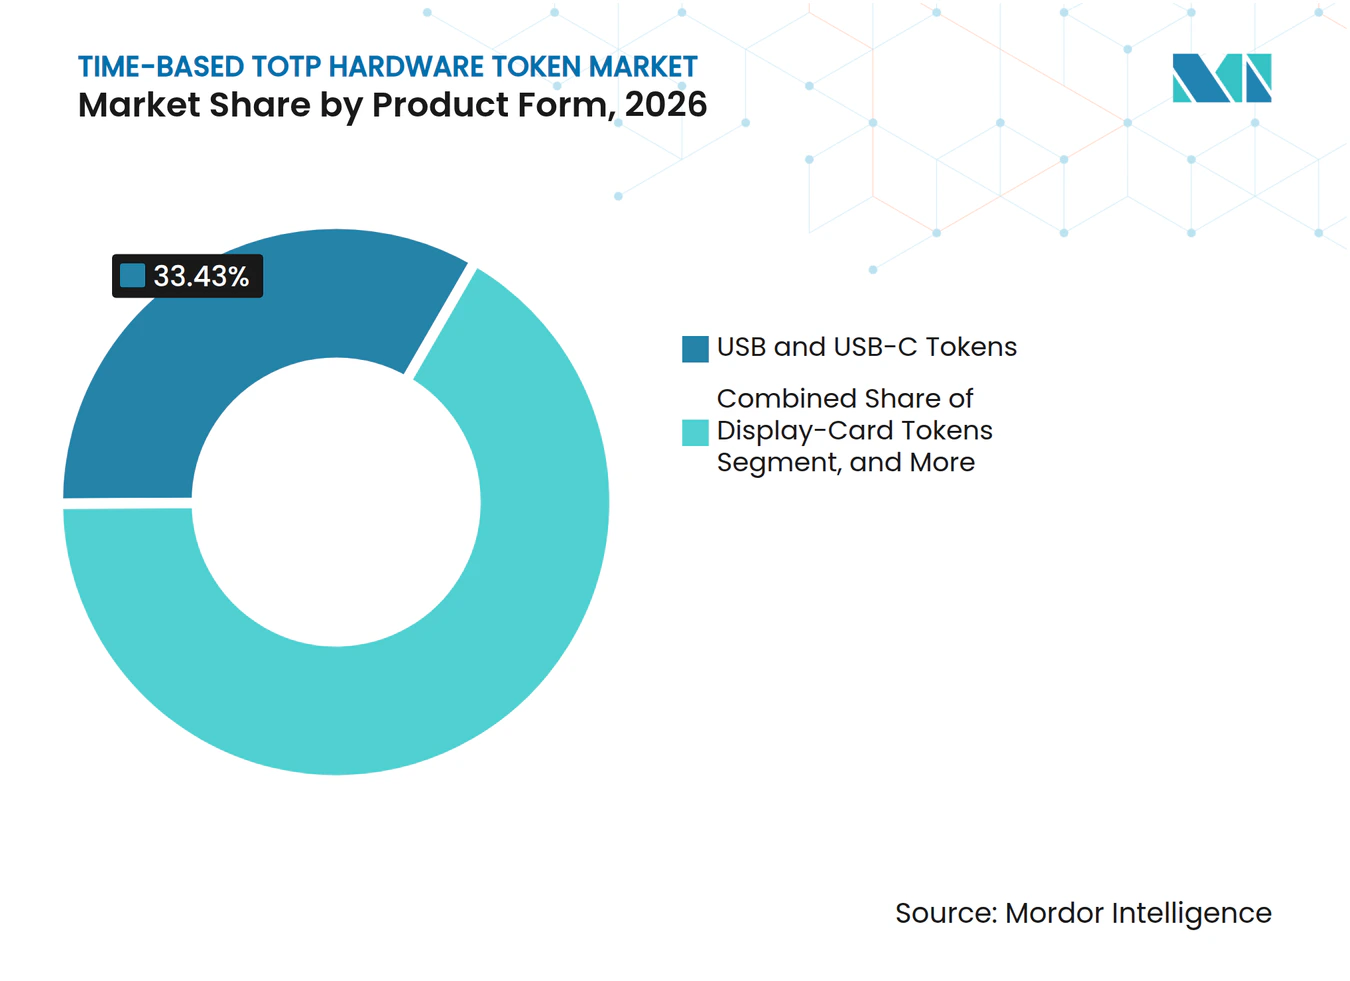
USB-Token verankern den Umsatz, während NFC das Wachstum neu gestaltetUSB- und USB-C-Token machten 33,43 % des Umsatzes 2026 aus und gaben diesem Formfaktor den größten Anteil unter den aufgeführten Produktkategorien. Ihre installierte Basis spiegelt die direkte Integration mit Desktop-Betriebssystemen, VPN-Arbeitsabläufen und Endpunktverwaltungstools wider. Organisationen mit Legacy-Anwendungen schätzen eine physische Schnittstelle, die keine Neugestaltung des Authentifizierungsprozesses erfordert. Display-Karten-Token bleiben für die Transaktionsbestätigung im Finanzdienstleistungsbereich nützlich, während Schlüsselanhänger-Produkte weiterhin Ersatzzyklen bei Organisationen bedienen, die noch etablierte Token-Programme nutzen. Hybridgeräte sprechen Käufer an, die RADIUS-basierte Infrastruktur unterstützen müssen, während sie sich auf FIDO-basierten Zugang vorbereiten.
NFC-fähige Token sollen bis 2032 mit einer CAGR von 10,58 % wachsen, der schnellsten Rate unter den Produktformfaktoren. Die Marktgröße für TOTP-Hardware-Token auf Produktebene profitiert von klinischen, Einzelhandels- und Außendienstumgebungen, in denen Nutzer nicht an einem festen Schreibtisch arbeiten. Okta führte 2026 die NFC-Authentifizierung für Mitarbeiter an der Front in den Self-Service-Früh-Zugang ein und unterstützte die Badge-Tap-plus-PIN-Anmeldung auf Windows-Geräten. Dieser Ansatz kann für gemeinsam genutzte Arbeitsstationen funktionieren, wo die Verwendung eines persönlichen Telefons für jede Anmeldung unpraktisch ist, und gibt Arbeitgebern die Möglichkeit, Nutzerbewegungen, Schichtwechsel und Zugangsbedürfnisse mit einer kontrollierten Zugangsberechtigung abzustimmen. Der Fortschritt des Formfaktors hängt von der Verfügbarkeit von Lesegeräten, der Endpunktkompatibilität und klaren Registrierungsprozessen für Mitarbeiter an der Front ab.


Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Konnektivitätsmodus:
Kontaktlose Einführung schreitet gegenüber kabelgebundenen Standards voranUSB-verbundene Token machten 32,94 % des Umsatzes 2026 aus und spiegeln die etablierte Präsenz der Desktop- und Laptop-basierten Unternehmensauthentifizierung wider. Dieser Konnektivitätsmodus eignet sich für Mitarbeiter, die verwaltete Computer nutzen und mit VPN- oder Identitätsanbieter-Schnittstellen vertraut sind. Getrennte Token bleiben in luftgespaltenen Netzwerken und in Finanzdienstleistungssystemen wichtig, die manuell eingegebene Codes akzeptieren. Bluetooth-fähige Geräte und Dual-Interface-Produkte bedienen kleinere Anforderungen in mobilintensiven Außendienstumgebungen, die durch Richtlinien, Geräteverfügbarkeit und die Sensibilität des zu schützenden Kontos geprägt sind. Der TOTP-Hardware-Token-Markt verzeichnet weiterhin USB-Nachfrage, da viele Unternehmenssysteme für den kabelgebundenen Benutzerzugang konzipiert wurden.
Kontaktlose NFC-Token sollen bis 2032 mit einer CAGR von 10,56 % wachsen. Die Marktgröße für TOTP-Hardware-Token auf Konnektivitätsebene wird durch den zunehmenden Einsatz von NFC-Lesegeräten in Endpunkt- und Zugangskontrollinfrastrukturen unterstützt. Hardware-basierte Schlüsselspeicherung und Widerstandsfähigkeit gegen physische und Software-Angriffe sind wichtige Anforderungen bei kontaktlosen Bereitstellungen mit höherer Sicherheitsstufe. Der zertifizierungsbasierte Ansatz kann einen kontaktlosen Token von einem Software-Passkey in Beschaffungen unterscheiden, die hardware-gestützte private Schlüssel erfordern. Kontaktlose Authentifizierung kann die Reibung an gemeinsam genutzten Geräten reduzieren, erfordert jedoch eine koordinierte Bereitstellung von Lesegeräten, kompatiblen Endpunkten sowie sicherer Zugangsdatenausgabe und -wiederherstellung.
Nach Authentifizierungsfunktion:
Zeitbasierte Codes führen, aber Hybridmodelle beschleunigen sichZeitbasierte TOTP-Token hielten 59,71 % des Umsatzes nach Authentifizierungsfunktion im Jahr 2026 und sind damit das größte Segment im TOTP-Hardware-Token-Markt. Die OATH RFC 6238-Unterstützung über Identitätsanbieter, VPN-Gateways und RADIUS-Server hinweg gibt zeitbasierten Codes eine sehr breite installierte Basis. Ereignisbasierte HOTP-Geräte bleiben in isolierten industriellen und luftgespaltenen Umgebungen relevant, wo Zeitsynchronisation möglicherweise nicht zuverlässig ist. PIV- und Smartcard-Produkte adressieren Anwendungsfälle in Regierung und Verteidigung, wo zertifikatsbasierte Identität erforderlich ist, und Käufer müssen auch Legacy-Systeme, Richtlinien und verfügbare Supportkompetenzen berücksichtigen. Die große installierte TOTP-Basis gibt Anbietern einen Grund, die Kompatibilität zu erhalten, auch wenn Nutzer phishing-resistente Alternativen suchen.
TOTP- und FIDO2-Hybrid-Authentifizierung soll bis 2032 mit einer CAGR von 10,43 % wachsen. Dieses TOTP-Hardware-Token-Marktsegment kann Organisationen unterstützen, die eine einzige Zugangsberechtigung für ältere OATH-Dienste und moderne WebAuthn-vertrauende Parteien benötigen. Die ACM-Forschung zu hardware-gebundenem FIDO2 und edge-basierter Validierung zeigt, warum diese Kombination in Betriebstechnologieumgebungen mit eingeschränkter Identitätskonnektivität relevant ist. Ein Hybridgerät kann parallele Aktualisierungszyklen reduzieren, wenn ein Unternehmen von codebasierter Anmeldung zu phishing-resistenter Authentifizierung wechselt, und gleichzeitig die Anzahl der physischen Geräte reduzieren, die ein Mitarbeiter trägt. Die Einführung des Segments hängt davon ab, ob Käufer einen Migrationswert sehen, der einen leistungsfähigeren Token und die damit verbundene Lebenszyklusarbeit rechtfertigt.
Nach Endnutzerbranche:
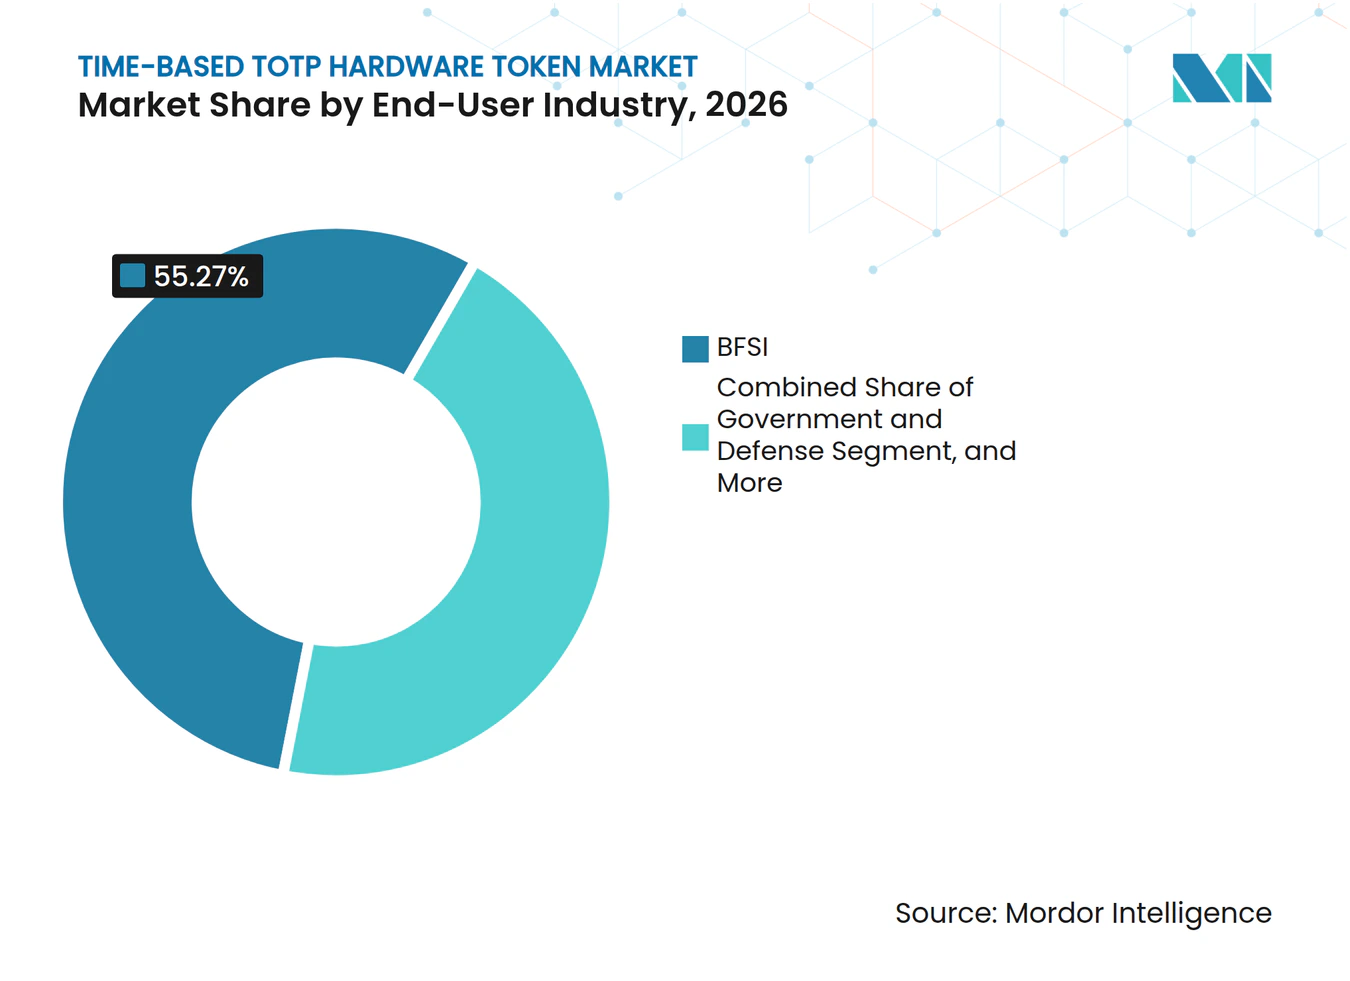
BFSI dominiert, während Gesundheitsmandate die nächste Expansionswelle antreibenBFSI machte 55,27 % des Umsatzes 2026 aus und ist damit der führende Anteil unter den Endnutzerbranchen. Finanzinstitute sehen sich einem dichten Anforderungsset rund um Zahlungsauthentifizierung, privilegierten Zugang, Betrugsprävention und Kundenschutz gegenüber. Europäische Bankregeln verlangen Sicherheitsvorkehrungen für starke Kundenauthentifizierung bei Zahlungstransaktionen. Regierungs- und Verteidigungskäufer nutzen Token für privilegierten Zugang und klassifizierte Identitätsprüfung, während Unternehmens-IT- und Cloud-Sicherheitsteams Multi-Protokoll-Geräte für den administrativen Zugang einsetzen. Telekommunikations- und Einzelhandelsnutzer konzentrieren ihre Bereitstellungen auf Netzwerkbetrieb und Zahlungssysteme und bewahren die Bedeutung regulierter Konten, auch wenn mobile Authentifikatoren Nutzer mit geringerem Risiko bedienen.
Das Gesundheitswesen und die Biowissenschaften sollen bis 2032 mit einer CAGR von 10,62 % wachsen, der höchsten Rate unter den Endnutzerbranchen. Die vorgeschlagene HIPAA-Sicherheitsregel hat erneute Aufmerksamkeit auf die Mehrfaktor-Authentifizierung zum Schutz elektronisch geschützter Gesundheitsinformationen gelenkt. Gesundheitssysteme bewerten gerätebasierte Authentifizierung, bevor eine endgültige Regel ein komprimiertes Compliance-Fenster schaffen könnte. OneSpan hob 2025 den Digipass FX1 hervor, der HIPAA-, NIS2-, DORA- und DSGVO-bezogene Anforderungen in einem einzigen Authentifizierungsprodukt unterstützt. Die TOTP-Hardware-Token-Branche wird einfache, Multi-Framework-Bereitstellungs- und Wiederherstellungsprozesse benötigen, wenn Gesundheitskäufer den hochsicheren Zugang über eine begrenzte Gruppe von Administratoren hinaus ausweiten sollen.

Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Bereitstellungsumgebung:
On-Premise-Basis hält stand, während Cloud-Lifecycle-Dienste Marktanteile gewinnenOn-Premise-Bereitstellung machte 63,32 % des Umsatzes 2026 aus und ist damit der größte Anteil unter den Bereitstellungsumgebungen. Bestehende Active Directory-Domänen, RADIUS-Server und LDAP-Verzeichnisse wurden oft für intranetbasiertes Identitätsmanagement konzipiert. Datenspeicherungsregeln, luftgespaltene Betriebstechnologienetzwerke und Mandate für validierte Geräte können ebenfalls eine lokale Bereitstellung erfordern. Hybridmodelle führen cloud-verwaltete MFA ein, während ausgewählte Systeme auf etablierter Infrastruktur verbleiben, und viele Käufer werden lokale Komponenten beibehalten, da Anwendungsmigrationspläne langsam voranschreiten. Der TOTP-Hardware-Token-Markt profitiert von Produkten, die sowohl mit etablierten Verzeichnissen als auch mit neueren Cloud-Identitätsdiensten funktionieren können.
Cloud-Bereitstellung soll bis 2032 mit einer CAGR von 10,14 % wachsen. Cloud-Lifecycle-Plattformen können den Verwaltungsaufwand für die Ausgabe, Überwachung, den Austausch und den Widerruf von Geräten über verteilte Belegschaften hinweg reduzieren. Anbieter führen zentralisierte Tools ein, die die Ausgabe und Verwaltung von Zugangsdaten ohne lokale Zugangsdatenverwaltungssoftware unterstützen. Diese Systeme sollen Organisationen Cloud-Bereitstellung ermöglichen und gleichzeitig die Kontrolle über kryptografisches Schlüsselmaterial behalten, wodurch Hardware-Authentifizierung für Teams ohne lokale Zugangsdatenverwaltungssoftware zugänglicher wird. Die Einführung wird weiterhin vom Vertrauen der Käufer in die Datenkontrolle, der Integration mit bestehenden Verzeichnissen und den Kosten wiederkehrender Dienstabonnements abhängen.
Geografische Analyse
Nordamerikanischer Markt für zeitbasierte TOTP-Hardware-Token
Nordamerika entfiel 2026 mit einem Anteil von 38,92 % auf den größten regionalen Umsatzanteil. Die Vereinigten Staaten stützen die Nachfrage in diesen Bereichen durch Finanzdienstleistungen, Bundesaufträge, kritische Infrastrukturen und das Gesundheitswesen, wo die NIST-Leitlinien und die vorgeschlagene HIPAA-Regel die Aufmerksamkeit auf Phishing-resistente und Mehrfaktor-Authentifizierung gelenkt haben. Die Anforderungen des Payment Card Industry Data Security Standard stärken zudem den Einsatz von Mehrfaktor-Authentifizierung für den Remote-Netzwerkzugang in Zahlungsumgebungen. Kanada trägt durch Bankwesen und föderale Programme zur digitalen Identität zur Nachfrage bei. Der fintech-Sektor Mexikos verzeichnet einen wachsenden Bedarf an Schutz für hochwertige Konten.
EMEA- und südamerikanischer Markt für zeitbasierte TOTP-Hardware-Token
Europa ist der zweitgrößte regionale Beitragszahler zum Markt für TOTP-Hardware-Token. Deutschland, das Vereinigte Königreich und Frankreich bleiben wichtige institutionelle Märkte, da ihre Banken, kritischen Einrichtungen und öffentlichen Organisationen mehrschichtigen Sicherheitsverpflichtungen unterliegen. Die Regeln der EBA zur starken Kundenauthentifizierung fördern in Verbindung mit NIS2 und den Anforderungen an die digitale Betriebsresilienz die Einführung standardisierter, rahmenübergreifender Anmeldedaten. Swissbit und Infinigate schlossen im Juni 2025 eine Vertriebspartnerschaft für Deutschland und Österreich, wobei sie die Nachfrage nach der iShield-Key-Familie in der Region als Grund anführten.[3]Südamerika setzt Hardware-OTP in ausgewählten Bankumgebungen ein, um SIM-Swap-Risiken zu begegnen, während der Nahe Osten eine staatliche und finanzwirtschaftliche Nachfrage aufweist, die durch nationale Cybersicherheitsstandards geprägt ist, und Afrika – abgesehen von Südafrika, Nigeria und Ägypten – noch in einem frühen Stadium verbleibt.
Asiatisch-pazifischer Markt für zeitbasierte TOTP-Hardware-Token
Der asiatisch-pazifische Raum wird voraussichtlich bis 2032 mit einer CAGR von 10,72 % wachsen, der höchsten regionalen Rate im Markt für TOTP-Hardware-Token. Japan veröffentlichte 2026 Leitlinien zur Phishing-resistenten Authentifizierung, und Indiens hohes Volumen an Sofortzahlungen veranlasst Banken, auf hochprivilegierten Zahlungskorridoren eine stärkere Authentifizierung einzusetzen. Singapur hat Hardware-Token für sicherheitskritisches Banking unterstützt, während Yubico über Unternehmensaktivitäten in Singapur, Indien und Japan berichtete, als das Unternehmen seine Serviceverfügbarkeit ausweitete. Chinas Lokalisierungsanforderungen und Südkoreas frühe Einführung biometrischer Passkeys schaffen Bedingungen, die den asiatisch-pazifischen Raum zu einer Region machen, in der Regulierung, Zahlungsvolumen und institutionelle Cybersicherheitsausgaben zusammentreffen.
Wettbewerbslandschaft
Marktkonzentration
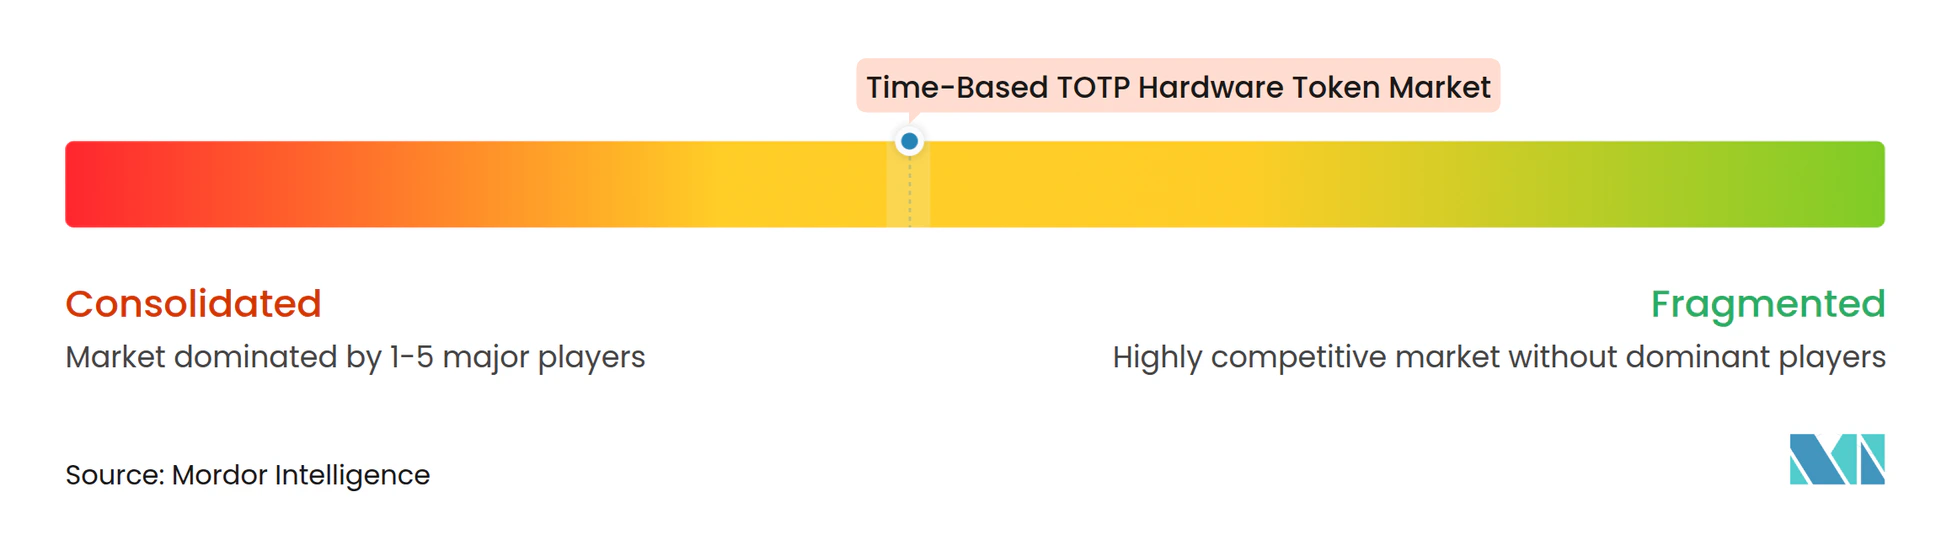
Der TOTP-Hardware-Token-Markt ist im Unternehmenssegment mäßig konzentriert, wo Thales, RSA Security, OneSpan, Yubico und HID Global langjährige Beziehungen zu regulierten Käufern pflegen. Ihre Portfolios umfassen validierte Geräte und etablierte Identitätsplattform-Integrationen, während der Wettbewerb auf die Unterstützung von TOTP, HOTP, FIDO2, PIV und physischen Zugangsdaten ohne zusätzliche Gerätekomplexität ausgerichtet ist. Yubico, HID Global und Versasec haben Lifecycle-Management-Dienste betont, um die Bereitstellung zu vereinfachen und wiederkehrende Kundenbeziehungen aufzubauen. Yubico erweiterte YubiKey as a Service im Mai 2025 auf 175 Länder und 24 Territorien.
Produktkonvergenz ist ein prominenter Wettbewerbsansatz im TOTP-Hardware-Token-Markt. Swissbit brachte im Mai 2025 den iShield Key 2 mit FIPS 140-3 Level 3-Zertifizierung und Unterstützung für NFC, USB-C, USB-A, FIDO2, TOTP, HOTP, PIV und ausgewählte physische Zugangschnittstellen auf den Markt und kombinierte einen Zugangsausweis und eine Authentifizierungsberechtigung in einem einzigen Gerät. Thales erweiterte sein FIDO-zertifiziertes Portfolio 2025 auf 36 Artikel und führte eine Software-as-a-Service-Registrierungsplattform für sein Authentifizierungsportfolio ein. Cryptsoft demonstrierte im April 2026 hybride Post-Quanten-Authentifizierung unter Verwendung einer ML-DSA-65-Implementierung und eines FEITIAN OpenSK-Dongles und wies damit auf zukünftige Arbeiten an quantensicheren Hardware-Zugangsdaten hin. Diese Schritte zeigen, dass Anbieter durch das Angebot von Verwaltungsdiensten, breiterer Protokollunterstützung und Bereitschaft für sich entwickelnde kryptografische Anforderungen konkurrieren.
Der Mittelmarkt bleibt ein umkämpftes Segment im TOTP-Hardware-Token-Markt, da Organisationen mit 500 bis 5.000 Nutzern oft mehr benötigen, als manuelle Bereitstellung leisten kann, aber möglicherweise keine Unternehmensschwellenwerte erfüllen. FEITIAN, Token2, Protectimus, ID Control und Hypersecu konkurrieren bei Stückpreisen, Flexibilität der Seed-Bereitstellung und RADIUS-Kompatibilität. FIDO2-Zertifizierung und die Überprüfung von Metadaten-Aussagen fungieren zunehmend als Einstiegsanforderungen, und Anbieter ohne eine konforme Bescheinigungskette können unabhängig vom Gerätepreis den Zugang zu Ausschreibungen mit höherer Sicherheitsstufe verlieren. Der Wettbewerb ist aktiv, aber etablierte Anbieter behalten Vorteile bei Compliance-Nachweisen, Support-Abdeckung und Identitätsplattform-Partnerschaften.
Branchenführer im Markt für zeitbasierte TOTP-Hardware-Token
-
Thales S.A.
-
RSA Security LLC
-
OneSpan Inc.
-
Yubico AB
-
FEITIAN Technologies Co., Ltd.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für zeitbasierte TOTP-Hardware-Token Unternehmen in diesem Bericht
- Thales S.A.
- RSA Security LLC
- OneSpan Inc.
- Yubico AB
- FEITIAN Technologies Co., Ltd.
- Entrust Corporation
- HID Global Corporation
- Token2 AG
- Protectimus Ltd
- Deepnet Security Limited
- SecureMetric Technology Sdn Bhd
- SurePassID Corp.
- Authenex, Inc.
- Hypersecu Information Systems Inc.
- Perico AS
- SecuTech Solutions
- Nexus Group AB
- ID Control B.V.
- Swissbit AG
- AuthenTrend Technology Co., Ltd.
Neueste Industrielle Entwicklungen in Markt für zeitbasierte TOTP-Hardware-Token
- Oktober 2026: Swissbit präsentierte den iShield Key 2 zusammen mit funktionalen Post-Quanten-Kryptografie-Demonstratoren auf der it-sa 2026 in Nürnberg und bestätigte die erweiterte Unterstützung für LEGIC advant- und LEGIC neon-Standards für physischen Zugang. Das Unternehmen präsentierte ausgewählten Partnern die iShield Key PQC Evaluation Platform und signalisierte damit einen Produktionsfahrplan für quantensichere Hardware-Authentifizierungsprodukte innerhalb seiner Multi-Anwendungs-Sicherheitsschlüsselfamilie.
- Juli 2026: Yubico brachte YubiKey 5.8 auf den Markt und erweiterte hardware-gestützte Passkeys von der Authentifizierung auf die verifizierte Autorisierung durch Role Delegation Tokens, ein kryptografisches Primitiv, das menschliche Genehmigung kryptografisch an KI-Agenten-Operationen bindet. Diese Version erweiterte den adressierbaren Markt für Hardware-Sicherheitsschlüssel auf Anwendungsfälle der agentischen KI-Governance in Unternehmenssoftware-Fabriken und Cloud-Automatisierungspipelines.
- April 2026: OpenAI und Yubico schlossen eine Partnerschaft, um OpenAI-Nutzern benutzerdefinierte phishing-resistente YubiKeys anzubieten, mit obligatorischen Hardware-Schlüsselanforderungen für Forscher ab dem 1. September 2026. Die Partnerschaft stellt eine hochkarätige Befürwortung von Hardware-Authentifizierung im KI-Forschungssektor dar und erhöht die Basis-Zugangsdatenstandards für Organisationen, die Frontier-KI-Systeme verwalten.
- April 2026: Cryptsoft demonstrierte öffentlich einen Proof-of-Concept für hybride Post-Quanten-Kryptografie-Authentifizierungs-Token, der eine ML-DSA-65-Rust-Implementierung mit einem FEITIAN OpenSK-Dongle kombinierte und hybride PQC-Passkey-Authentifizierung für den Cryptsoft KMIP C Server lieferte. Das Ergebnis ist die erste öffentlich dokumentierte Firmware-Level-Integration von NIST-standardisiertem ML-DSA auf einer FIDO-fähigen Hardware-Plattform und ebnet einen kollaborativen Weg zu PQC-fähigen Hardware-Token-Produkten.
Globaler Berichtsumfang für den Markt für zeitbasierte TOTP-Hardware-Token
Der Markt für zeitbasierte TOTP-Hardware-Token umfasst physische Authentifizierungsgeräte, die zeitbasierte Einmalpasswörter (TOTPs) mithilfe des zeitbasierten Einmalpasswort-Algorithmus generieren, um Benutzeridentitäten zu verifizieren und den Zugang zu digitalen Systemen, Anwendungen, Netzwerken und sensiblen Informationen zu sichern. Diese Token generieren temporäre Authentifizierungscodes, die für einen vordefinierten Zeitraum gültig bleiben, und bieten eine zusätzliche Sicherheitsebene über herkömmliche Passwörter hinaus, die Organisationen dabei hilft, unbefugten Zugang, Zugangsdatendiebstahl und identitätsbezogene Sicherheitsrisiken zu mindern.
Der Marktbericht für zeitbasierte TOTP-Hardware-Token ist segmentiert nach Produktformfaktor (Schlüsselanhänger-Token, Display-Karten-Token, USB- und USB-C-Token, NFC-fähige Token und Hybrid-Hardware-Authentifizierungs-Token), Konnektivitätsmodus (getrennte Token, kontaktlose NFC-Token, USB-verbundene Token, Bluetooth-fähige Token und Dual-Interface-Token), Authentifizierungsfunktion (zeitbasiertes TOTP, ereignisbasiertes HOTP, TOTP- und FIDO2-Hybrid-Authentifizierung sowie TOTP- und PIV- oder Smartcard-Authentifizierung), Endnutzerbranche (BFSI, Regierung und Verteidigung, Unternehmens-IT und Cloud-Sicherheit, Gesundheitswesen und Biowissenschaften, Telekommunikation, kritische Infrastruktur und industrielle Sicherheit sowie Einzelhandel und E-Commerce), Bereitstellungsumgebung (On-Premise, Cloud und Hybrid) sowie Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Schlüsselanhänger-Token |
| Display-Karten-Token |
| USB- und USB-C-Token |
| NFC-fähige Token |
| Hybrid-Hardware-Authentifizierungs-Token |
| Getrennte Token |
| Kontaktlose NFC-Token |
| USB-verbundene Token |
| Bluetooth-fähige Token |
| Dual-Interface-Token |
| Zeitbasiertes TOTP |
| Ereignisbasiertes HOTP |
| TOTP- und FIDO2-Hybrid-Authentifizierung |
| TOTP- und PIV- oder Smartcard-Authentifizierung |
| BFSI |
| Regierung und Verteidigung |
| Unternehmens-IT und Cloud-Sicherheit |
| Gesundheitswesen und Biowissenschaften |
| Telekommunikation |
| Kritische Infrastruktur und industrielle Sicherheit |
| Einzelhandel und E-Commerce |
| On-Premise |
| Cloud |
| Hybrid |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Spanien | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| Südkorea | |
| Singapur | |
| Australien | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Türkei | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Ägypten | |
| Kenia | |
| Übriges Afrika |
| Nach Produktformfaktor | Schlüsselanhänger-Token | |
| Display-Karten-Token | ||
| USB- und USB-C-Token | ||
| NFC-fähige Token | ||
| Hybrid-Hardware-Authentifizierungs-Token | ||
| Nach Konnektivitätsmodus | Getrennte Token | |
| Kontaktlose NFC-Token | ||
| USB-verbundene Token | ||
| Bluetooth-fähige Token | ||
| Dual-Interface-Token | ||
| Nach Authentifizierungsfunktion | Zeitbasiertes TOTP | |
| Ereignisbasiertes HOTP | ||
| TOTP- und FIDO2-Hybrid-Authentifizierung | ||
| TOTP- und PIV- oder Smartcard-Authentifizierung | ||
| Nach Endnutzerbranche | BFSI | |
| Regierung und Verteidigung | ||
| Unternehmens-IT und Cloud-Sicherheit | ||
| Gesundheitswesen und Biowissenschaften | ||
| Telekommunikation | ||
| Kritische Infrastruktur und industrielle Sicherheit | ||
| Einzelhandel und E-Commerce | ||
| Nach Bereitstellungsumgebung | On-Premise | |
| Cloud | ||
| Hybrid | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Singapur | ||
| Australien | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Türkei | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Ägypten | ||
| Kenia | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der TOTP-Hardware-Token-Markt?
Der TOTP-Hardware-Token-Markt wird 2026 auf 10,05 Milliarden USD geschätzt und soll bis 2032 bei einer CAGR von 9,58 % 17,33 Milliarden USD erreichen.
Welcher Produktformfaktor führt die TOTP-Hardware-Token-Nachfrage an?
USB- und USB-C-Token führen mit 33,43 % des Umsatzes 2026, da sie sich direkt in verwaltete Unternehmensendpunkte und VPN-Arbeitsabläufe integrieren.
Warum gewinnen NFC-fähige Hardware-Token an Akzeptanz?
NFC-fähige Token sollen bis 2032 mit einer CAGR von 10,58 % wachsen, da sie sich für klinische, Einzelhandels- und Außendienstumgebungen mit gemeinsam genutzten oder nicht festen Arbeitsstationen eignen.
Welcher Endnutzersektor verwendet die meisten TOTP-Hardware-Token?
BFSI machte 55,27 % des Umsatzes 2026 aus, unterstützt durch Anforderungen an Zahlungssicherheit, privilegierten Zugang und Betrugskontrolle.
Welche Region soll bei Hardware-Authentifizierungsgeräten am schnellsten wachsen?
Der asiatisch-pazifische Raum soll bis 2032 mit einer CAGR von 10,72 % wachsen, unterstützt durch Bankenregulierung, Zahlungsaktivitäten und Cybersicherheitsinvestitionen.
Wie schneiden Hardware-Token im Vergleich zu mobilen Authentifikatoren ab?
Hardware-Geräte bleiben am relevantesten für regulierte, privilegierte und konnektivitätsbeschränkte Anwendungsfälle, während mobile Authentifikatoren weit verbreitet für den Belegschaftszugang mit geringerem Risiko eingesetzt werden.